Súlyos biztonsági incidens történt az Adobe-nál
2013.10.04.Az Adobe Systems hivatalosan is elismerte, hogy egy biztonsági incidens következtében 2,9 millió felhasználó adatához fértek hozzá illetéktelen személyek. Ráadásul a cég egyes szoftvereinek forráskódja is rossz kezekbe kerülhetett.
Ügyféladatokat loptak a Vodafone-tól
2013.09.13.A Vodafone Németországban kétmillió ügyfelének személyes adatát vesztette el egy adatlopással járó incidens során. Az adattolvaj belső ember lehetett.
A küszöbön toporog az új PCI DSS szabvány
2013.08.22.Elkészült a PCI DSS 3.0 előzetes verziója, amely számos védelmi terület kapcsán fogalmaz meg eddigieknél szigorúbb előírásokat a szervezetek számára. Egyben pedig reagál is az új kockázati tényezőkre, fenyegetettségekre.
Az adatszivárgások megelőzésére koncentrál a WatchGuard
2013.08.01.A WatchGuard a meglévő UTM platformját adatszivárgások megelőzésére alkalmas összetevőkkel bővítette ki.
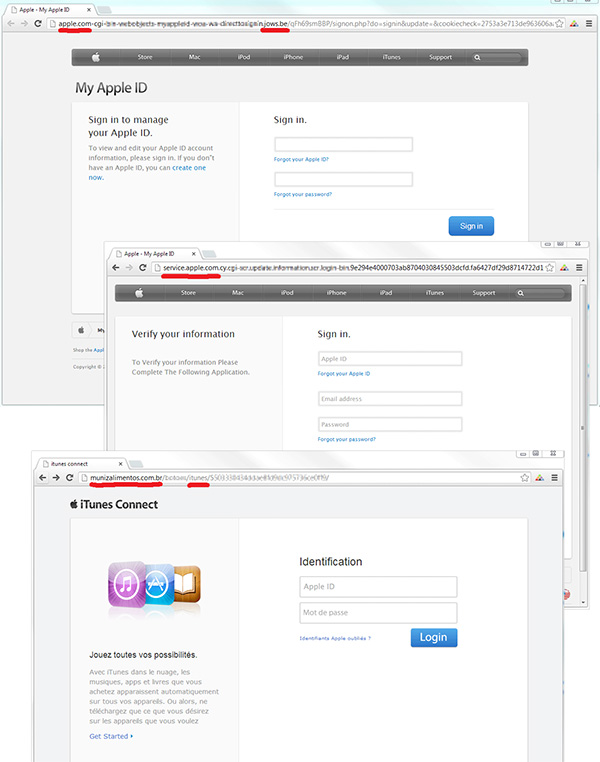
Gomba módra szaporodnak a hamis Apple weboldalak
2013.07.23.A kiberbűnözők körében egyre nagyobb népszerűségnek örvendenek az Apple ID-k és az azok révén elérhető bizalmas információk. Mind gyakoribbak a hamis Apple weboldalak.
Rászálltak a hackerek az internetes játékokra
2013.07.15.Az elmúlt hónapban több játékfejlesztő weboldala, informatikai rendszere keltette fel a kiberbűnözés érdeklődését, aminek következtében bizalmas adatok váltak kiszolgáltatottá. De miért éppen a játékos kedvű felhasználók kerültek célpontba?

Nem gyerekjáték a facebookozás
2013.07.08.A 13 év alatti magyar gyermekek egynegyede jelen van a Facebookon annak ellenére, hogy a közösségépítő szabályai szerint nem lehetne ilyen fiatalon regisztrálni. Mindez családbiztonsági kérdéseket is felvet.
Több millió játékos adata kerülhetett veszélybe
2013.07.04.A Ubisoft rendszerét ért támadásról egyre több részlet derül ki, de még így is sok a kérdőjel. Legrosszabb esetben akár 58 millió felhasználót is érinthet az incidens.
Leküzdötte a nyelvi nehézségeket az adatlopó trójai
2013.07.02.A Citadel trójai a multinacionális cégek ügyfeleit az eddigieknél alattomosabb módon képes az adataiktól megfosztani. A károkozó több nyelven is megtanult kommunikálni.
Hamis weboldakkal támadnak az adattolvajok
2013.07.01.A Kaspersky Lab az elmúlt két év vonatkozásában egy átfogó kutatást végzett az adathalász támadásokkal kapcsolatos trendek feltérképezése érdekében. Továbbra is a hamis weboldalakkal elkövetett csalások a leggyakoribbak.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat