Gomba módra szaporodnak a hamis Apple weboldalak
A kiberbűnözők körében egyre nagyobb népszerűségnek örvendenek az Apple ID-k és az azok révén elérhető bizalmas információk. Mind gyakoribbak a hamis Apple weboldalak.
A felhőalapú Kaspersky Security Network (KSN) hálózat 2012 januárja és 2013 májusa között átlagosan napi 200.000 adathalász céllal létrehozott weboldalt azonosított. Ezzel elmondható, hogy 2011-hez képest az ilyen ártalmas weblapok száma drasztikusan megemelkedett, hiszen 2011-ben átlagosan napi ezer hamis oldalt azonosítottak a biztonsági rendszerek. A vizsgált időszak vonatkozásában megfigyelhető, hogy a kiberbűnözők aktivitása nagyban összefüggött az Apple nagyobb eseményeivel. Például 2012. december 6-án - amikor az Apple egyszerre 52 országban nyitotta meg iTunes üzleteit - világszerte több mint 900.000 adathalász kísérletet azonosítottak a kutatók.
A kiberbűnözők egyik legkedveltebb módszere, hogy hamis Apple weboldalakat hoznak létre, amelyeken túlnyomórészt az Apple Support kerül középpontba. A káros weblapokon a csalók arra kérik a felhasználókat, hogy azonosítsák magukat a saját Apple ID-juk segítségével. Ezek az üzenetek, melyek egyébként e-mailekben is érkezhetnek, roppant mód hasonlítanak a hiteles társaikhoz, beleértve az Apple logót, valamint a vállalat arculati elemeit is.
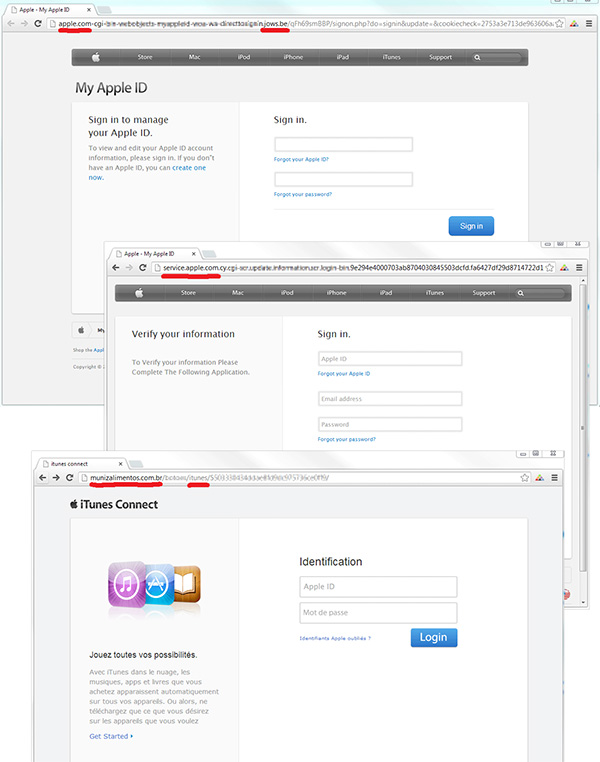
Forrás: Kaspersky Lab
Az adathalász támadások másik változata, amikor megtévesztő e-mailek segítségével ellopják az Apple felhasználók hitelkártya adatait. Ennek a mechanizmusa hasonló az előző módszerhez: a csalóktól kap egy hamis e-mailt a felhasználó, amelyben arra kérik, hogy frissítse és ellenőrizze a hitelkártya adatait, amelyeket egy linkre kattintva érhet el. A hivatkozás ezt követően egy olyan adathalász webhelyre irányítja a felhasználót, ami megszólalásig hasonlít az Apple hivatalos felületéhez.
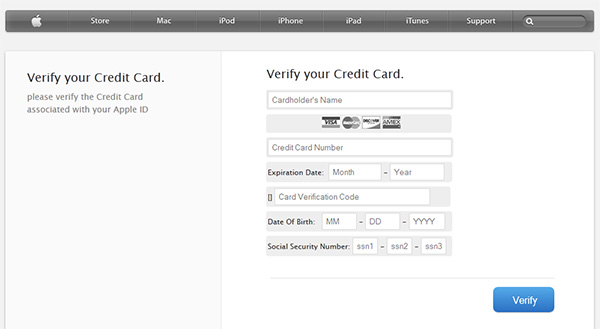
Forrás: Kaspersky Lab
Kockázatcsökkentés
Annak érdekében, hogy elkerüljük az esetleges károkat, nem árt óvatosnak lenni és figyelni a részletekre. A Kaspersky Lab szerint mindenképpen jól nézzük meg a webböngészők címsorában megjelenő webcímet. A csalások elkerülésének érdekében az Apple kidolgozott egy kétlépcsős hitelesítési folyamatot, amelynek segítségével a rendszer egy egyszer használatos kódot biztosít a felhasználó számára. Ez a biztonsági megoldás is megakadályozhat nem kívánt tevékenységeket az Apple online világában.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat