Az adatszivárgások megelőzésére koncentrál a WatchGuard
A WatchGuard a meglévő UTM platformját adatszivárgások megelőzésére alkalmas összetevőkkel bővítette ki.
A WatchGuard felmérése szerint a vállalatok 65 százaléka még mindig nem rendelkezik olyan biztonsági eszközökkel, amelyek hatékonyan tudnák felvenni a küzdelmet az adatszivárgásokkal. Márpedig a potenciális veszélyek nagysága korántsem elenyésző, amit már rengeteg incidens támasztott alá. Így aztán a biztonsági cég úgy határozott, hogy a DLP (Data Loss Prevention) technológiáinak szélesebb felhasználói bázist teremt, elsősorban azáltal, hogy az UTM berendezéseihez szorosan integrálja az eddigi DLP-fejlesztéseit.
Az adatszivárgások megelőzésére alkalmas technológiákkal az XTM-termékcsaládhoz tartozó hálózatbiztonsági eszközök gyarapodtak. Az integrált DLP-komponens, illetve az ahhoz kapcsolódó szolgáltatások jelenleg 200 előre konfigurált szabályt tartalmaznak, amelyek kiterjednek a különféle fájltípusokra, szabványokra, előírásokra és a bizalmas adatok körére vonatkozó beállításokra. Így alapesetben felismerhetővé válhatnak a nem megfelelő helyre vándorló hitelkártyaszámok, címek, egészségügyi adatok, stb. A rendszer mostani verziója 30 különféle fájlformátum mélyreható elemzésére alkalmas, amelyek között megtalálhatóak az Excel, a Word, a Visio, a PowerPoint és a PDF állományok is.
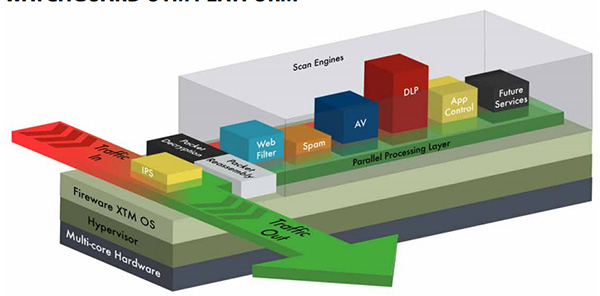
Azok a vállalatok, amelyek XTM Data Loss Prevention (XTM DLP) előfizetéssel is rendelkeznek, az adatszivárgás-megelőző rendszerhez tartozó szabályokhoz havonta kapnak frissítéseket, amikkel tarthatják a lépést a megfelelőségi követelmények változásával. A WatchGuard ebből a szempontból különös figyelmet szentel a PCI DSS-re és a HIPAA-ra.
Roger Klorese, a WatchGuard termékmenedzsmentért felelős igazgatója szerint az előre definiált szabályok a megfelelőségen túl segítenek kiküszöbölni a hibás konfigurálásból, hiányos beállításokból eredő kockázati tényezőket. Ezzel pedig csökkenthető a véletlenül vagy éppen szándékosan bekövetkező adatszivárgások valószínűsége.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat