A vírus, amely allergiás az érintésmentes fizetésre
Egy vírus az érintésmentes fizetések blokkolásával igyekszik megkönnyíteni a bank- és hitelkártya adatok meglovasítását.
Az érintés nélküli fizetések egyre nagyobb hányadát teszik ki a bankkártyás tranzakcióknak. Ez a fajta, kényelmes fizetési mód a koronavírus járvány alatt különösen nagy népszerűségre tett szert, és azóta is töretlenül hódít. Csakhogy ennek a trendnek nem mindenki örül, egyebek mellett azok a vírusírók sem, akik fizetésekhez használt (PoS) terminálok megfertőzésére alkalmas kártékony programokat fejlesztenek. A technika jelenlegi állása szerint ugyanis az NFC-alapú fizetések esetén nehezebb kivitelezni a tranzakcióban résztvevő kártyák adatainak ellopását.
Sajnos a kiberbűnözőket nem könnyen lehet megállítani a céljaik elérésében. Számtalanszor láthattunk már példát arra, hogy ha valamit nem tudnak feltörni, akkor elkezdenek megkerülős cselt alkalmazni. A Prilex nevű trójai program készítői is pontosan ezt tették.
A Kaspersky kutatói már hónapok óta kísérik figyelemmel a Prilex trójai fejlődését és terjedését. Legutóbb pedig egy igencsak furcsa képességére lettek figyelmesek a károkozónak. Annak ugyanis olyan variánsai ütötték fel a fejüket, amelyeket az NFC-s fizetések sem tántorítanak el az adatlopástól.
A Prilex három legutóbbi verziója képes arra, hogy a kártyaterminálokon blokkolja az NFC-s fizetéseket. Ezzel kényszeríti ki, hogy a vásárló a hagyományos érintéses módon használja a bankkártyáját a fizetés során. Innentől kezdve pedig a PoS-vírus már "hagyományos" módon tudja megkaparintani a tranzakcióhoz használt kártya adatait.
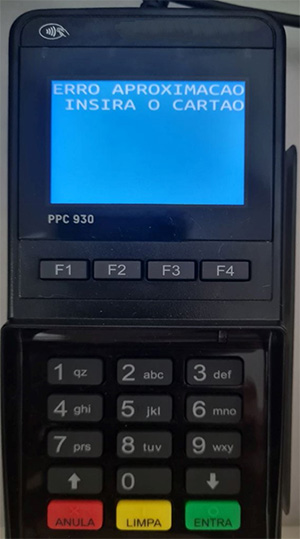
Egy fertőzött terminál
Forrás: Kaspersky
A Prilex további érdekessége, hogy tartalmaz egy olyan szabálylistát, amelynek révén válogathat a kompromittálandó bankkártyák között. A vírusterjesztők úgy is konfigurálhatják a szerzeményüket, hogy az csak olyan bankokhoz, pénzintézetekhez kötődő kártyák esetében aktivizálódjon, amelyeknél feltételezhető, hogy a bank vagy a vásárló magasabb összegű fizetési limitet határozott meg. Ezáltal olyan kártyák adatait gyűjthetik be, amelyekből nagyobb hasznot húzhatnak.
A PoS-vírusok ellen végfelhasználóként, vásárlóként nehéz védekezni. Egyes esetekben a terminálokon megjelenő szokatlan üzenetek kelthetnek gyanút. Ugyanakkor azt is fontos hangsúlyozni, hogy ha egy terminál éppen nem fogadja el az érintésmentes fizetést, akkor attól még korántsem biztos, hogy fertőzött készülékről van szó. Rengeteg más technikai probléma is jelentkezhet ennek kapcsán. Hazánkban a POS-vírusok szerencsére nem terjedtek el.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat