Vírusos weboldalakra vezetett a Google
A Google keresőjével való trükközéssel érik el a Zeus Panda trójai terjesztői, hogy minél több számítógépet tudjanak megfertőzni a banki adatokat lopkodó szerzeményükkel.
Kiberbűnözői körökben sem ismeretlen fogalom a keresőoptimalizálás. Az úgynevezett SEO-s (Search Engine Optimization) trükkök már régebben is jelen voltak a netes csalók körében. A módszerről pedig nem szoktak le, sőt manapság egyre gyakrabban használják azt vírusterjesztéshez is. A Cisco Talos kutatói egy ilyen alvilági akciót lepleztek le.
Ezúttal a Zeus Panda trójai terjesztői gondolták úgy, hogy segítségül hívják a Google keresőjét. A céljuk nem más, mint hogy bizonyos keresőkifejezések esetén a saját, kártékony weboldalaik jelenjenek meg a találati lista elején. Persze tudták azt, hogy ehhez szükségük van arra is, hogy a weboldalaikra minél több link mutasson. Ennek kivitelezése azonban nem okozott számukra nehézséget, mivel több száz feltört szervert és weboldalt vetettek be. Az akciójuk sajnos olyan jól sikerült, hogy egyes kifejezések esetén a találati lista első oldalán több weblapjuk is feltűnt.
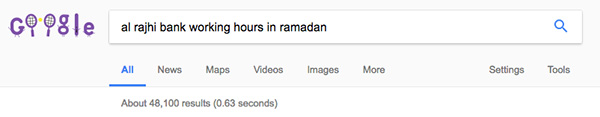
Mivel a Zeus Panda már a kezdetek óta leginkább banki adatokra "harap", ezért nyilvánvalóan olyan keresőkifejezésekre hangolódtak a csalók, amelyek banki ügyfelek érdeklődését kelthetik fel.
Forrás: Cisco
Amennyiben a felhasználó beírta a fenti kifejezéseket a Google keresőjébe, akkor meglehetősen nagy eséllyel futhatott össze kártékony weboldalakra mutató linkekkel. A helyzet azonban nem volt ilyen egyszerű, ugyanis többlépcsős károkozásokról beszélhetünk.
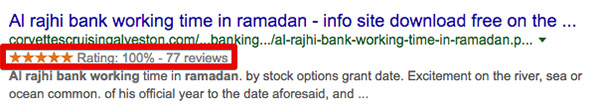
Attól, hogy valami öt csillagos, még nem biztos, hogy jó - Forrás: Cisco
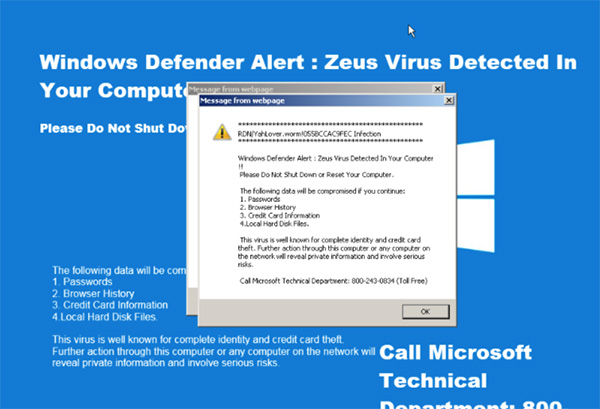
Először "csak" egy olyan oldal jelent meg a böngészőben, amely JavaScriptek segítségével további átirányításokat végzett, és ezt követően került fel a PC-re a trójai. Itt kell megemlíteni, hogy esetenként ekkor egyéb, általában technikai támogatásos csalások is felütötték a fejüket. Ilyenkor a felhasználó egy figyelmeztető üzenetet kapott, amelyben arra próbálták rávenni, hogy hívjon fel egy telefonszámot a (mondvacsinált) technikai problémák orvoslásához. Ezek a csalások is adatok kipuhatolását vagy a számítógépekhez való hozzáférés elősegítését szolgálták az elkövetők számára.
Forrás: Cisco
Így működik a trójai
Prémium előfizetéssel!






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat