Veszélyes vírust terjeszt egy hamis PayPal oldal
Egy hamis PayPal weboldal terjeszt egy igen veszélyes zsarolóvírust. Érdemes nagyon figyelni arra, hogy tényleg a hivatalos PayPalt böngésszük.
A Nemty nevű zsaroló program nem ismeretlen a biztonsági szakemberek előtt, hiszen már régebb óta fertőzi a számítógépeket. Korábban különféle internetes fórumokon is elérhetővé vált, ami a terjedési ütemét csak fokozta. Azonban igazán csak augusztusban kapott nagyobb hírverést, amikor Vitali Kremez biztonsági kutató közzétette a károkozóval kapcsolatos, részletes vizsgálati eredményeit. Ezekből az derült ki, hogy ezúttal is egy olyan zsarolóvírusról van szó, amely fájlok titkosítását követően váltságdíjat követel a felhasználóktól.
A Nemty zsarolóvírus már eddig is képes volt különféle sebezhetőségek kihasználására (egyebek mellett a RIG exploit kit révén), és többféle módszerrel terjedt. A hozzá kapcsolódó legújabb trükk azonban talán mind közül a legmegtévesztőbb és legalattomosabb. A vírusterjesztők ugyanis egy hamis, az eredetihez nagyon hasonlító PayPal weboldalt hoztak létre, amelyre megpróbálják ráirányítani a felhasználókat.
A Nao_sec néven tevékenykedő biztonsági kutató által felfedezett weblap böngészésekor az első feltűnő elem, hogy 3-5 százalékos visszatérítést ígér annak, aki letölti a weblapról a "hivatalos" PayPal alkalmazást. A valóságban azonban éppen ez a program hordozza a zsarolóvírust, és az egésznek semmi köze sincs a népszerű fizetőszolgáltatáshoz.
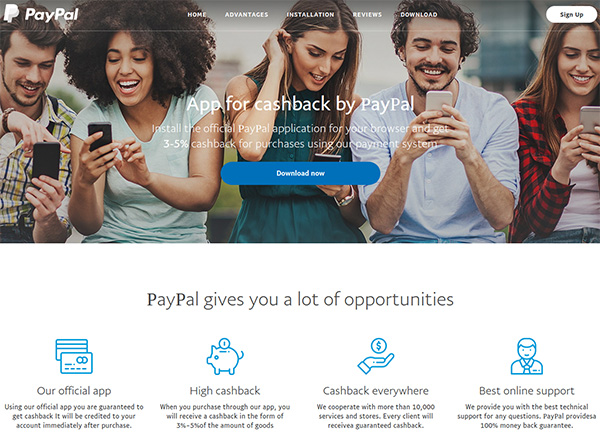
A hamis PayPal weboldal
Forrás: Nao_sec
Érdemes megjegyezni, hogy a vírusterjesztők a weboldalt igyekeztek viszonylag gondosan felépíteni, még támogatásra, kapcsolatfelvételre és biztonsági tanácsok közzétételére szolgáló aloldalakat is szerkesztettek. Nyilván azért, hogy a felhasználókban minél kisebb valószínűséggel keltsenek gyanút.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat