Új biztonsági funkciók a Facebooknál
A Facebook olyan biztonsági megoldásokat mutatott be a Messenger kapcsán, amelyek az adatvédelmet hivatottak elősegíteni.
A Facebooknak az elmúlt időszakban igencsak meggyűlt a baja az adatvédelemmel. Így aztán nem csoda, ha a vállalat folyamatosan jelenti be azokat a fejlesztéseit, amelyek a felhasználók digitális értékeinek védelmét hivatottak megerősíteni. A napokban leleplezett újdonságok elsősorban a Messenger kapcsán láttak napvilágot. Nem mondható, hogy eget rengető vívmányokról van szó, bizonyos esetekben azonban mégis hasznosak lehetnek, így érdemes egy pillantást vetni rájuk.
A legérdekesebb újdonság az App Lock nevet kapta, és a célja nem más, mint hogy kilépés nélkül tegye zárolhatóvá a Messenger alkalmazást. A Facebook szerint az egyebek mellett akkor jöhet jól, ha például valaki kölcsön akarja adni a telefonját rövidebb időre valamely családtagjának vagy barátjának. Ekkor az App Lock miatt a másik személy nem fogja tudni megnyitni az üzenetküldő appot, így nem férhet hozzá az abban tárolt üzenetváltásokhoz és egyéb tartalmakhoz.
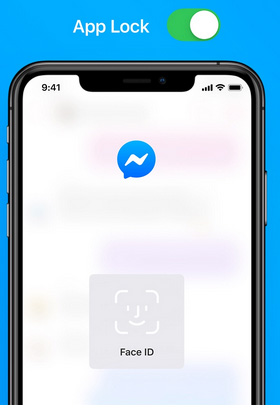
Az App Lock jelenleg csak az iPhone és iPad készülékeken vethető be. Támogatja az ujjlenyomatos és az arcfelismerésen alapuló hitelesítést, vagyis a zárolás könnyen feloldható az arra jogosult személyek számára. Az újdonság alapértelmezetten nem engedélyezett, azt manuálisan kell bekapcsolni az adatvédelmi beállítások között.
A Facebook jelezte, hogy már dolgozik az App Lock azon változatán, amely az androidos Messengerrel is kompatibilis. Azt azonban nem közölte, hogy Android alatt mikor válik majd elérhetővé a biztonsági funkció, de elképzelhető, hogy néhány hónapot még várni kell rá.
Prémium előfizetéssel!






-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat