Tombol napjaink legveszélyesebb vírusa
A Cerber károkozó egyértelműen a zsaroló programok éllovasává nőtte ki magát. Napjainkban a legtöbb kárt és fertőzést ez a veszélyes szerzemény okozza.
A számítógépes vírusok minden frontján megfigyelhető, hogy meglehetősen gyorsan változnak mind maguk a károkozók, mind a terjesztésüket lehetővé tevő technikák és alvilági taktikák. Nincs ez másként a zsaroló programok esetében sem. Naponta hallunk újabb és újabb ransomware szerzeményekről, amelyek a legtöbbször fájlok titkosítását követően zsarolják meg a felhasználókat. Tavaly a legtöbb problémát a nem véletlenül sok hírverést kapott Locky és TeslaCrypt kártevők okozták. Az utóbbi időben azonban már nem tudták tartani a lépést azzal a folyamatosan előre törő Cerber zsarolóval, amely napjaink egyik legveszélyesebb programjának tekinthető.
A Cerber intenzív térhódítására tulajdonképpen az összes antivírus gyártó felhívta már a figyelmet. A Malwarebytes például kimutatta, hogy az első negyedévben a ransomware-ek 90 százalékát a Cerber adta, amivel már majdnem olyan mértékű dominanciát szerzett, mint amivel még 2016 májusában a TeslaCrypt rendelkezett.
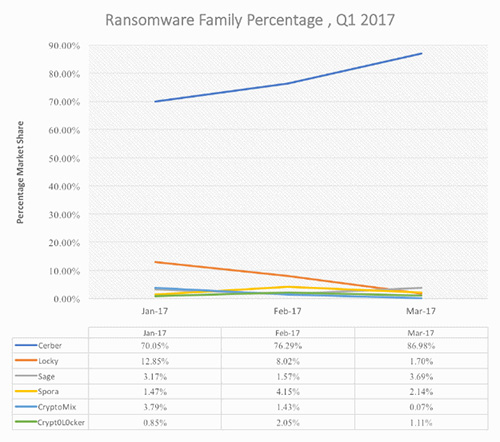
Forrás: Malwarebytes
A zsaroló programok azonosításában segítséget nyújtó ID-Ransomware statisztikai adatai is azt mutatják, hogy a legtöbb fertőzésért a Cerber felelős.
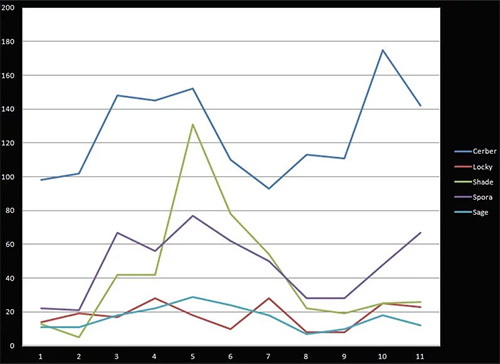
Forrás: ID-Ransomware
Felmerül a kérdés, hogy miként tudta maga mögé utasítani a Cerber a többi hasonló károkozót. Ennek egyik legfontosabb oka, hogy míg a Locky és a TeslaCrypt terjesztésével többnyire egy-egy kiberbűnözői csoport foglalatoskodott, addig a Cerber készítői az úgynevezett RaaS (Ransomware as a Service) modell mellett tették le a voksukat. Azaz áruba bocsátották a programjukat, amit aztán bármely más csoport fel tudott használni a számítógépek ostromlásához. Továbbá az is segítette a Cerbert, hogy a Locky terjesztésében alapvető szerepet betöltő spamkampányok az utóbbi időben meggyengültek, ami a Necurs botnet gyengélkedésével magyarázható. A TeslaCryptet pedig "magára hagyták" a mögötte álló kiberbűnözők.
Az egyelőre kérdéses, hogy a Cerber uralma meddig fog tartani, de elképzelhető, hogy nem is olyan sokáig. Látva ugyanis a ransomware-ek gyors változását, könnyen lehet, hogy néhány hónap múlva már egy új kártevő fog az élre kerülni. Egyes biztonsági szakemberek szerint erre jelenleg a legnagyobb eséllyel a Spora nevű zsaroló program pályázik.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat