Sürgősen frissíteni kell a DrayTek routereket
Olyan súlyos sebezhetőségekre derült fény a DrayTek egyes hálózati eszközeiben, hogy a gyártó a támogatással már nem rendelkező routerekhez is adott ki frissítést.
Ahogy arról a múlt héten a Biztonságportál Prémiumon már beszámoltunk, a DrayTek kritikus fontosságú biztonsági frissítést tett letölthetővé számos hálózati eszközéhez, routeréhez. A megszüntetett sebezhetőségek közül a legveszélyesebb 10-es, azaz maximális veszélyességi besorolást kapott a CVSS-skála szerint. Ez egyben azt is jelenti, hogy a hiba teljes mértékben kiszolgáltatottá tudja tenni az eszközöket a külső támadásokkal szemben.
A DrayTek összesen 14 sebezhetőségről adott hírt, amelyek többsége közepes veszélyessűgnek számít, és elsősorban XSS-típusú támadásokhoz járulhatnak hozzá. A sérülékenyégek közül öt azonban - veszélyességük folytán - kiemelkedik a többi közül:
- FSCT-2024-0006: puffertúlcsordulási hiba a GetCGI() függvényben. Hálózati kérések nem megfelelő feldolgozása. (CVSS: 10.0)
- FSCT-2024-0007: parancsbefecskendezési hiba a recvCmd bináris kapcsán. (CVSS: 9.1)
- FSCT-2024-0014: OpenSSL (TLS) kapcsolatok kezelése (statikus karaktersorozat használata véletlenszámok generálásához). (CVSS: 7.6)
- FSCT-2024-0001: admin fiókok kezelése. (CVSS: 7.5)
- FSCT-2024-0002: webes menedzsment felület bemeneti adatellenőrzési hiányosságai. (CVSS: 7.5)
A kockázatokat fokozza, hogy a Vedere Labs biztonsági kutatói által végzett elemzések azt mutatják, hogy több mint 780 ezer aktívan működő routert érinthetnek a fenti sebezhetőségek. Ráadásul ezek közül körülbelül 704 ezer eszköz webes menedzsment felülete az internet felől is elérhető, ami jelentősen megkönnyíti a kiberbűnözők dolgát és a széles körű, automatizált támadások végrehajtását.
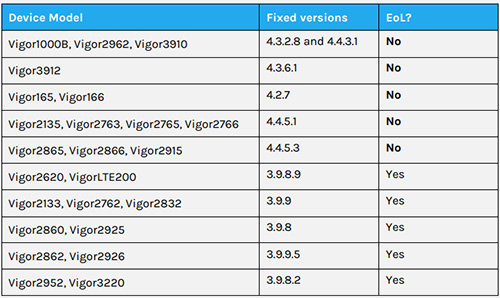
A sérülékenységek 24 különféle routert érintenek, amelyek között támogatással már nem rendelkező modellek is akadnak:
Prémium előfizetéssel!






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat