Segítségért kiáltanak a jelszavak
A több évtizedes múltra visszatekintő jelszavak már nem képesek maradéktalanul ellátni a feladatukat. Muszáj szigorítani a hitelesítési folyamatokon.
Idén nyáron halt meg a számítógépes tudományok egy fontos képviselője, Dr. Fernando Corbató, akinek nevéhez fűződik a számítógépes jelszavak megalkotása. Az 1950-es évek elején a számítógépek mindössze egy feldolgozási folyamatot tudtak egyszerre elvégezni. Ha mégis szükség volt a feladatok párhuzamosítására, akkor több számítógépet kellett építeni, amelyeket felhasználókhoz rendeltek hozzá. Dr. Corbató e probléma kiküszöbölése érdekében fejlesztette ki (MIT-s társaival) a CTSS (Compatible Time-Sharing System - CTSS) nevű rendszert, amely lehetővé tette a felhasználók számára, hogy anélkül használják, és mentsék a munkájukat, hogy azokhoz mások hozzáférhetnének. Itt jelent meg először a jelszó: a felhasználóknak saját jelszavukkal kellett bejelentkezniük ahhoz, hogy elérhessék a saját adataikat.
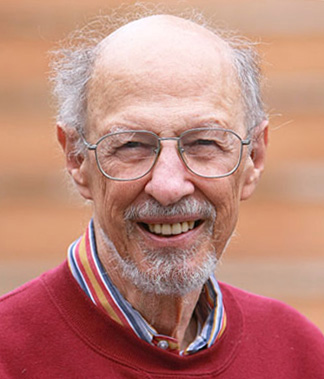
Fernando José "Corby" Corbató
Forrás: Wikipedia
Régi idők hagyatéka
A jelszavas azonosítás alapjaiban nem sokat változott a kezdetekhez képest. Legtöbbször még mindig egy felhasználónévre és egy jelszóra van szükségünk ahhoz, hogy hozzáférjünk a számítógépen vagy a felhőben tárolt adatainkhoz.
A jelszavas hitelesítés alapvetően egyszerű, de sok kockázatot rejt magában. Ha a felhasználók nem megfelelően kezelik a jelszavakat, akkor azzal a kiberbűnözők malmára hajtják a vizet. Ezért a Micro Focus szakértői arra figyelmeztetnek, hogy manapság már nem nyújt kellő biztonságot a felhasználónév és jelszó kombinációja. Így fontos egyéb módszerekkel megerősíteni a hitelesítési folyamatokat, különben könnyen elveszíthetjük az adatainkat.
Mit hoz a jövő?
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat