Ronda telefonszámlát hagy maga után ez a vírus
Az SMSFactory trójai az elmúlt évben semmit sem vesztett a lendületéből. Mind a mai napig nyomot hagy a telefonszámlákon.
Az SMSFactory nevű, androidos készülékeket fertőző trójai program nem egy új keletű szerzemény. Ennek ellenére továbbra is sok mobilra jut fel, és okoz károkat. Kezdetektől fogva a legfontosabb célja, hogy a fertőzött készülékekről emelt díjas SMS-szolgáltatásokra iratkozzon fel, vagy emelt díjas hívásokat kezdeményezzen. Ezzel pedig nagyon kellemetlen meglepetéseket tud okozni, amikor az áldozata megkapja a telefonszámlát.
Az SMSFactory-val kapcsolatos fejleményeket a biztonsági cégek szorosan nyomon követik. Egyebek mellett az Avast és az ESET is, amelyek az utóbbi napokban is hírt adtak a trójairól. Az Avast jelezte, hogy az elmúlt évben 165 ezer alkalommal detektálta a trójait azon ügyfeleinek körében, akik használják az androidos védelmi alkalmazását. A legtöbb támadás orosz, brazil, argentin, török és ukrán felhasználók készülékei ellen következett be, de az adatokból kitűnik, hogy világszintű problémáról van szó.
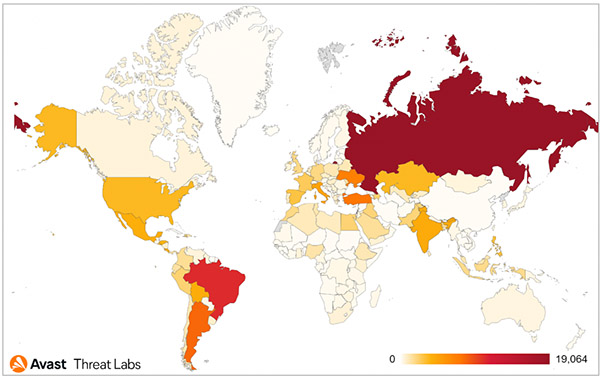
Forrás: Avast
A kártékony program számos módon képes terjedni, de a legtöbbször nem hivatalos alkalmazásáruházakból letöltött appok révén kerül fel az okostelefonokra, táblagépekre. Az ESET legutóbb az APKMods és a PaidAPKFree weboldalakon mutatta ki a szerzemény jelenlétét. A vírusterjesztők sok esetben felnőtteknek szóló tartalmakkal, játékokhoz tartozó törésekkel, illetve videókkal és különféle reklámokkal igyekeznek rávenni a felhasználókat a fertőzött appok telepítésére.
Amikor az SMSFactory felkerül egy készülékre, akkor azon először kikapcsoltatja a felhasználóval a Google Play Protect szolgáltatást, hogy ezzel kerülje el a lebukást. Ezt követően különféle engedélyeket kér különösen hívásokkal, SMS-ezéssel és a címjegyzék kezelésével összefüggésben. Ez utóbbi azért problémás, mert a trójai képes a telefonkönyvi bejegyzések kiszivárogtatására, amivel a további terjedésének is megalapozhat.
Prémium előfizetéssel!






-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.
-
Magas veszélyességi besorolással látta el az Acronis a legutóbb feltárt sebezhetőséget.
-
Az Apple a macOS 27 kiadásával rengeteg sebezhetőséget szüntetett meg.
-
Az Apple a iOS 27 és iPadOS 27 sok sebezhetőséget szüntet meg
-
Az Apple megközelítőleg 100 biztonsági rést foltozott be a watchOS-en.
-
Az Oracle 11 biztonsági rést foltozott be a Database Serveren.
-
A PyPDF-hez több biztonsági javítás vált elérhetővé.
-
Az IBM biztonsági frissítést adott ki az Informix Dynamic Serverhez.
-
A Moodle-hoz 11 biztonsági hibajavítás vált elérhetővé.
-
Az IBM Db2 kapcsán biztonsági frissítések váltak elérhetőv




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat