Pipa lesz a nem biztonságos oldalakra a Google
A Google Chrome szeptembertől már a nem biztonságos weboldalakra történő figyelmeztetésekre fogja helyezni a hangsúlyt a címsorban.
A webböngészők esetében megszokhattuk, hogy amennyiben biztonságos, titkosított kommunikációt használó, HTTPS-alapú weboldal letöltésére kerül sor, akkor az alkalmazások címsorában megjelenik a biztonságra utaló zöld lakat ikon, esetenként az is, hogy "biztonságos" a weblap. A tanúsítvány típusától függően akár annak a szervezetnek a nevét is kiírják, amelyhez a weboldal tartozik. Természetesen a fentiek alól a Google Chrome sem kivétel.
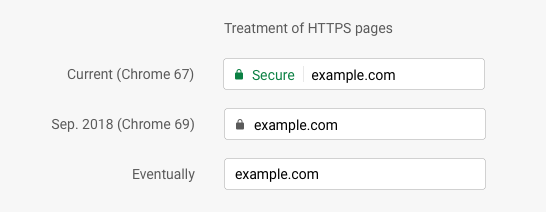
Azonban a Google úgy határozott, hogy ősszel módosít az eddigi szemléleten. A Chrome 69-es verziójától kezdődően már nem fogja kiírni, hogy "biztonságos" a címsorban, hanem csak egy lakattal jelzi, hogy titkosított a kommunikáció a felhasználó által letöltött weboldal esetében. A Chrome 70 pedig a "Nem biztonságos" kifejezést fogja pirossal megjeleníteni a hagyományos HTTP protokollt alkalmazó webhelyek esetében. Vagyis ősztől már a védtelen weblapok lesznek a figyelem középpontjában.
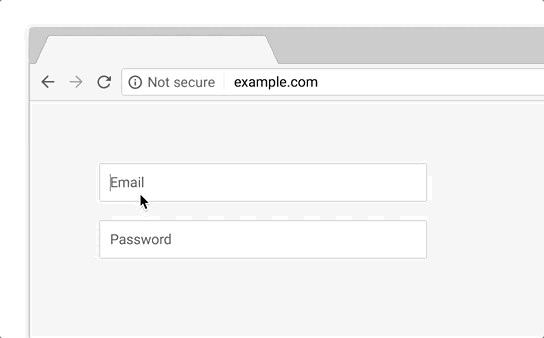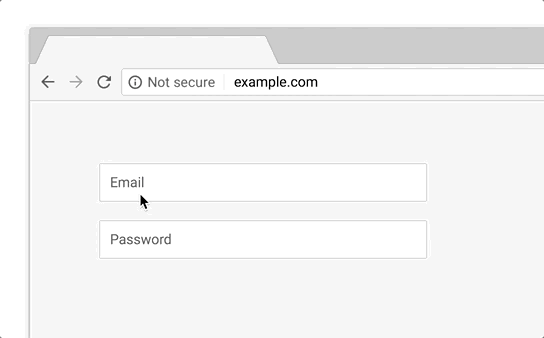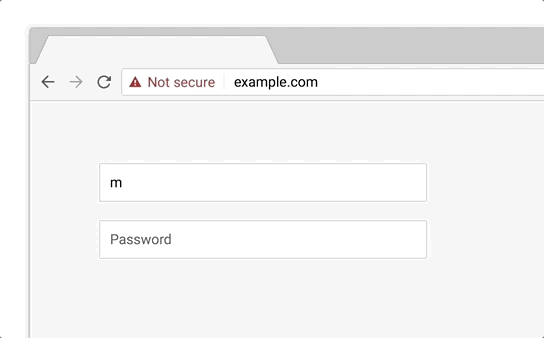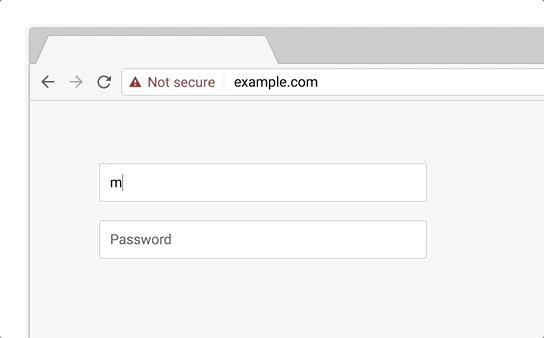
A Google által bejelentett változások első hallásra nem tűnnek komolynak, ugyanakkor jól tükrözik az interneten végbemenő változásokat. A vállalat statisztikái szerint ugyanis manapság már a weboldalak egy jelentős hányada támogatja a HTTPS-alapú adatforgalmat, így egyre inkább a maradék, nem titkosított oldalakra kell helyezni a hangsúlyt.
"Azt reméljük, hogy e változások tovább segítik az alapértelmezetten biztonságos és könnyen kezelhető Web felé vezető utón való előrehaladást. A HTTPS olcsóbban és könnyebben megvalósítható mint korábban, így nem érdemes halogatni a protokollra való migrációt" - nyilatkozta Emily Schechter, a Chrome Security termékmenedzsere.






-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.
-
A Moodle-hoz egy biztonsági frissítés vált letölthetővé.
-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat