Koronavírus miatti halálozásokkal rémisztgetnek a csalók
A Microsoft újabb koronavírusos csalásokra figyelmeztetett, amelyek miatt számítógépek válhatnak teljesen kiszolgáltatottá a kiberbűnözők támadásaival szemben.
A koronavírus témáját felkaroló netes csalások továbbra sem csillapodnak, ezért az óvatosság különösen indokolt. Legalábbis erre világított rá a Microsoft biztonsági kutatóinak legújabb felfedezése, amely egy jelentősebb támadássorozatot leplezett le.
Az eddigi vizsgálatok szerint a vírusterjesztők ezúttal a Johns Hopkins egyetem nevével élnek vissza, pontosabban azzal, hogy a világjárvánnyal összefüggésben ez az egyetem üzemelteti az egyik leglátogatottabb COVID-19 tartalmú weboldalt és térképet.
A csalók levelében az áll, hogy a Johns Hopkins újabb adatokat publikált az USA-ban bekövetkező, koronavírusra visszavezethető halálesetekkel kapcsolatban. Ezek pedig a mellékletben lévő Excel fájlban meg is tekinthetők. Csakhogy a valóságban ezekhez a küldeményekhez semmi köze sincs a híres oktatási intézménynek. A levélben szereplő üzenet csupán megtévesztést szolgál.
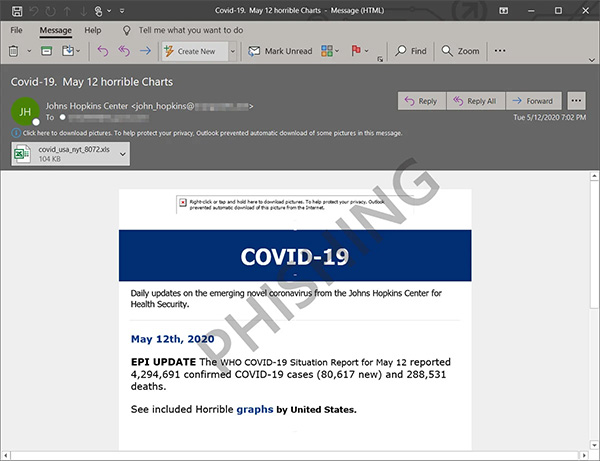
Forrás: Microsoft
Amennyiben a címzett bedől a trükknek, és megnyitja a csatolmányt, akkor egy diagram jelenik meg, illetve az Excel kéri a makrók engedélyezését. Ha ezt megteszi a felhasználó, akkor a háttérben letöltődik a Netsupport Manager kliensalkalmazás (az %AppData% mappába dwm.exe néven). Ennek révén a támadók akár teljes mértékben átvehetik a vezérlést a célkeresztbe állított PC felett. Itt kell megjegyeznünk, hogy önmagában a Netsupport Manager egy teljesen legális, széles körben használt szoftver, de sajnos több esetben használták már fel az alkalmazás képességeit a kiberbűnözők a saját céljaik elérése érdekében.
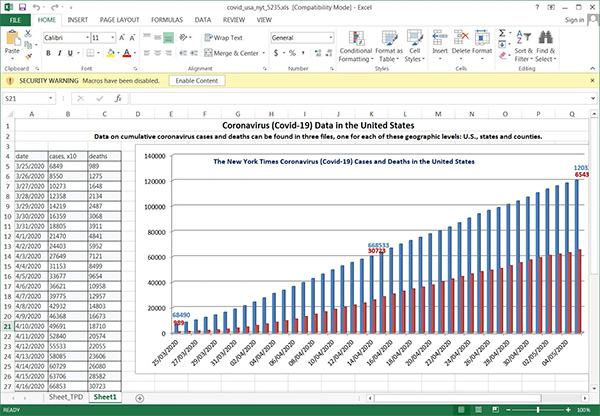
Forrás: Microsoft
A fertőzési folyamat ezzel nem ér véget, ugyanis a háttérben további fájlok, PowerShell scriptek kerülnek fel a számítógépre. Az egyik összetevő pedig kapcsolódik a támadók vezérlőszerveréhez, amelyről további parancsokat fogad. A Microsoft jelezte, hogy a kártékony kód terjesztését segítő levelekből már több száz különfélét sikerült detektálnia, de a károkozások mindig hasonló módon, ugyanazon kiszolgálók bevonásával történnek.
Prémium előfizetéssel!






-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat