Fájlszervereket és NAS-okat titkosít a MegaLocker zsarolóvírus
A MegaLocker zsarolóvírus letért az elődjei által kitaposott útról, és PC-k helyett inkább fájlszervereket, hálózati adattárolókat ostromol.
A zsaroló programok túlnyomó többsége a PC-k megfertőzésére specializálódott. Azokat vagy zárolják, vagy titkosítják a rajtuk tárolt fájlokat. Az is gyakorta előfordul, hogy a számítógépekben helyet kapó adattárolókon lévő állományok használhatatlanná tételét követően "szétnéznek" a hálózatban is, és megosztásokon keresztül próbálnak további fájlokat tönkre tenni. A MegaLocker nevű vírus azonban némileg más megközelítést alkalmaz, ugyanis nem a fertőzött PC-ken okoz közvetlen károkat, hanem a fájlszervereken, hálózati adattárolókon (például NAS-okon).
A MegaLocker célja, hogy minél több Samba alapú rendszert tudjon térdre kényszeríteni, majd az üzemeltetők, felhasználók megzsarolásával igyekszik bevételhez juttatni a terjesztőit. A szerverekhez brute force módszerekkel próbál hozzáférni, vagyis elsősorban azok a kiszolgálók vannak veszélyben, amelyeket gyenge jelszavak védenek. Amennyiben a MegaLocker sikerrel jár, és hozzáfér egy hálózati adattárolóhoz, akkor azon rögtön elkezdi titkosítani azokat a fájlokat, amikhez van írási jogosultsága. A kompromittált állományokat a .crypted kiterjesztéssel egészíti ki, majd szöveges fájlokat hoz létre (!DECRYPT_INSTRUCTION.TXT. néven), amik a zsaroló üzenetét tartalmazzák.
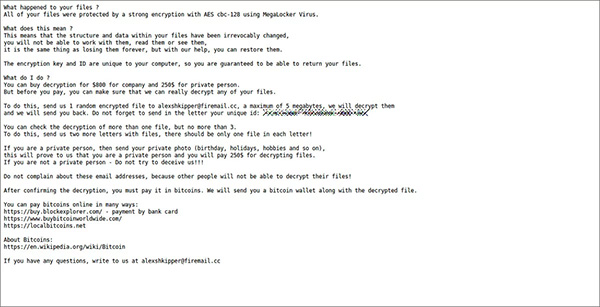
A zsaroló program nem kizárólag a fájlok titkosítása terén próbál újítani, hanem a zsarolás mikéntjét illetően is. Mindez azt jelenti, hogy a vállalati áldozataitól 800 dollárt, míg a magánszemélyektől 250 dollárt követel. A zsarolók azt is kikötik, hogy ha valaki magánszemélyként (azaz olcsóbban) kívánja visszaszerezni a fájljait, akkor küldenie kell magáról egy fényképet a személyes adataival egyetemben, hogy beazonosítható legyen. A zsarolók közlik, hogy maximum 3 fájlt ingyenesen helyreállítanak, hogy ezzel is bizonyítsák azt, hogy képesek lesznek a fizetés után az állományok megmentésére. Ettől azonban még nem javasolt a követelések teljesítése.
Prémium előfizetéssel!






-
A Grafana egy biztonsági hibát tartalmaz.
-
Két biztonsági rést foltoztak be a Wiki.js fejlesztői.
-
Biztonsági hibajavítás érkezett azt Angularhoz.
-
A KeePassXC kapcsán több biztonsági hibára derült fény.
-
A Next.js egy magas veszélyességű sebezhetőséget tartalmaz.
-
Egy tucat hibajavítás vált letölthetővé az Apache Tomcathez.
-
A Red Hat OpenShift Container Platform újabb biztonsági frissítést kapott.
-
A Zulip Serverhez biztonsági frissítés vált elérhetővé.
-
10 sérülékenységet orvosoltak a WordPress fejlesztői.
-
A Check Point egy magas veszélyességű sebezhetőség miatt adott ki frissítést.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat