Elszabadult egy androidos vírus
Az egyik legismertebb androidos károkozónak kiszivárgott a forráskódja az interneten, ezért a közeljövőben még szélesebb körben terjedhet.
Az internetes alvilág berkein belül nem egyedi jelenség, amikor egy kártékony programnak elérhetővé válik a forráskódja. Ekkor a kiberbűnözők azonnal kapnak az alkalmon, és megpróbálják a saját ízlésük szerint formálni a kártékony programokat. Ez történt egyebek mellett az egyik leghíresebb banki trójai, a Zeus kapcsán is. Amikor a banki adatokra éhes kártevő forráskódja 2011-ben napvilágra került, akkor minden korábbinál gyorsabban, és rengeteg variáns formájában kezdett terjedni. A helyzetet nehezítette, hogy gyakran nem a teljes kódját használták fel a csalók, hanem annak egy-egy részét. Különösen a védelmi technológiák megkerülésére alkalmas technikák, algoritmusok kaptak helyet egyéb ártalmas programokban.
Ártalmas program forráskódjának kiszivárgására idén is volt már példa, ugyanis májusban a Pony Loader (Fareit) trójai 1.9-es verziója vált letölthetővé szőröstől-bőröstől. A Ponyról azt érdemes tudni, hogy elsősorban felhasználónevek, jelszavak, FTP- és postafiók hozzáférési adatokat igyekszik gyűjteni, és kiszivárogtatni az adattolvajok számára, míg a legújabb variánsai a virtuális fizetőeszközökkel való visszaélésektől sem riadnak vissza.
Fény derült a Dendroid titkaira
A Zeus és a Pony után immár egy mobil kártékony program, a Dendroid is szabad prédává vált. A trójait korábban 300 dollárért lehetett megvásárolni az internetes feketepiacon forráskód nélkül. Ezért a pénzért a "vásárló" egy olyan károkozóhoz jutott, amely egyebek mellett alkalmas volt hívásnaplók kiszivárogtatására, beszélgetések rögzítésére, SMS-üzenetek kezelésére, fényképek, videók készítésére, címjegyzékekben szereplő adatok összegyűjtésére, alkalmazások indítására és a webböngészés megfigyelésére is. Emellett a vásárló teljes körű, folyamatos technikai támogatásban részesült. Aztán az idő múlásával a Dendroid készítője úgy határozott, hogy a forráskódot is eladja, méghozzá 1 Bitcoinért, de később már ennek felével is beérte. A vírusíró mostantól azonban már nem igen számíthat bevételre, ugyanis a szerzeményének teljes forráskódja, valamint a károkozó vezérlésére használható webes felület kódja is kikerült az internetre.
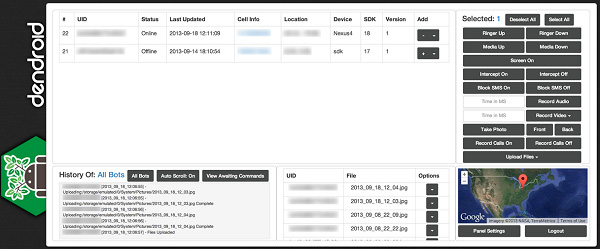
A trójai vezérlőfelülete - Forrás: Symantec
Érdekesség, hogy a Dendroid forráskódját elsőként alaposan szemügyre vevő PhishLabs cég számos biztonsági rést talált. Ezek a sebezhetőségek elsősorban a trójaihoz készített webes felületet érintik, és XSS (cross-site scripting), valamint SQL injection alapú támadásokra is lehetőséget adhatnak. Vagyis a Dendroid atyjának nem az volt a legfontosabb célja, hogy egy olyan webes alkalmazást hozzon létre, amely nehezen támadható.
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
 |
Bitdefender Total Security 1 év 10 eszköz |
| 15490 Ft | |
|
Bitdefender Total Security 10 eszköz 3 év |
| 34990 Ft | |
 |
Kaspersky Standard 2 év 3 eszköz Új licenc |
| 27990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat