Hamis Penny app terjeszt egy mobilvírust
Az Androidra épülő okostelefonok és táblagépek megfertőzésére alkalmas, Albiriox nevű mobilvírus banki és pénzügyi adatokat lop.
A Cleafy online csalásfelderítéssel foglalkozó vállalat biztonsági kutatói egy olyan mobilvírusra akadtak, amely ugyan jelenleg intenzív fejlesztés alatt áll, de már most is képes jelentős károkozások végrehajtására.
Az Albiriox névvel illetett kártékony program orosz nyelvű alvilági fórumokon vált elérhetővé úgynevezett MaaS (Malware-as-a-Service) szolgáltatás formájában. A terjesztői havonta 720 dollárt kérnek a kártevőjükért, és az ahhoz kapcsolódó szolgáltatásaikért.
A vizsgálatok arra derítettek fényt, hogy az Albiriox az első szárnypróbálgatásait szeptemberben tette meg, majd októberben vált elérhetővé a fizetős változata. Azóta folyamatosan terjed, és egyre több hamis appban tűnik fel.
A biztonsági kutatók szerint az Albiriox alapvetően azt a trükköt alkalmazza, hogy a legitim alkalmazásokat elfedi egy olyan - az eredetire megszólalásig hasonlító - felülettel, amely alkalmas a felhasználó megtévesztésére. Amennyiben a mobil készülék tulajdonosa nem veszi észre a trükközést, akkor a kártékony alkalmazásban adja meg a hitelesítő és egyéb bizalmas adatait, amik rögtön a csalókhoz kerülnek. Az ő céljuk pedig az, hogy banki és kriptos visszaéléseket kövessenek el. Ehhez az Albiriox egy olyan összetevőt is biztosít számukra, amely valós idejű hozzáférést tesz lehetővé a fertőzött készülékekhez.
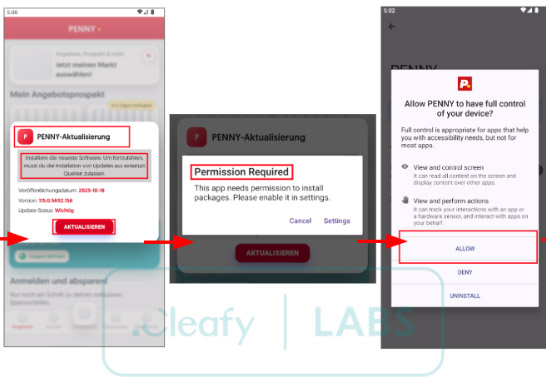
Hamis Penny app
Forrás: Cleafy
A Cleafy elemzése szerint az Albiriox már több mint 400 hamis alkalmazás formájában terjed, amelyek között banki, kriptovalutás, pénzügyi, kereskedelmi, befektetési és játék programok is megtalálhatók. A károkozó egyebek mellett Ausztriában is kimutatható volt egy incidens kapcsán. Ebben az esetben a kutatók egy hamis Penny appban akadtak rá az Albiriox nyomaira.






-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.
-
A szokásosnál több biztonsági rést foltoztak be a SharePoint Server fejlesztői.
-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat