Androidra jelent veszélyt a Dendroid vírus
A Dendroid nevű mobilvírus teljesen kiszolgáltatottá teszi az Android alapú okostelefonokat és táblagépeket, miközben értékes információkhoz juttatja a terjesztőit.
Az androidos kártékony alkalmazásoknak, kódoknak nemcsak a száma gyarapszik meglehetősen gyorsan, hanem azok fejlettségi szintje is fokozatosan növekszik. Emiatt a kártékony programok mind veszélyesebbé válnak, egyre nagyobb károkat képesek okozni, és nem utolsó sorban mind nehezebbé válik a detektálásuk, irtásuk. Ezeket a trendeket támasztja alá az a károkozó is, amelyre a Symantec kutatói figyeltek fel, és vettek alaposan górcső alá.
A szakemberek a Dendoroid névre keresztelt ártalmas programra először egy "alvilági" fórumon akadtak rá, ahol a készítője éppen reklámozta a szerzeményét. A hirdetésben az szerepelt, hogy a kód alkalmas a böngészési tevékenységek kifürkészésére, felhasználónevek és jelszavak eltulajdonítására, SMS-ek manipulálására vagy akár telefonbeszélgetések lehallgatására.
Forrás: Symantec
A vizsgálatok során kiderült, hogy ezek a reklámban elhangzott ígéretek korántsem alaptalanok, ugyanis a Dendoroid valóban meglehetősen széles körű funkcionalitással rendelkezik. A kutatók szerint a nemkívánatos alkalmazás egyebek mellett a következő műveletek végrehajtására vehető rá:
- hívásnaplók kiszivárogtatása, törlése
- telefonbeszélgetések rögzítése
- SMS-üzenetek küldése, blokkolása vagy törlése
- fényképek, videók készítése
- a címjegyzékben szereplő bejegyzések összegyűjtése és feltöltése egy távoli szerverre
- alkalmazások elindítása
- böngészési előzmények kiszivárogtatása
- fájlműveletek elvégzése
- fájlok feltöltése távoli kiszolgálókra
- a trójai frissítése.
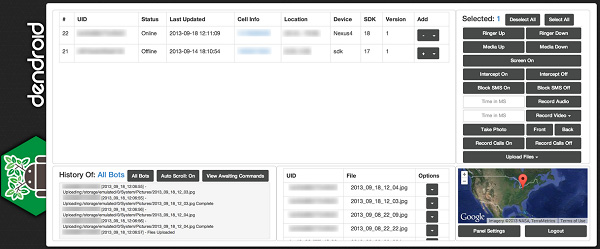
A Dendoroid egy HTTP-alapú távoli hozzáférést biztosító károkozó, amelyet a terjesztői bárhonnan vezérelhetnek. Ehhez egy webes (PHP-ben írt) felület is a rendelkezésükre áll, amelyen minden káros tevékenység különösebb szakértelem nélkül könnyedén elvégezhető. Ugyanakkor a trójai készítője - hasonlóan sok más társához - nem adja ingyen a szerzeményét. A Dendoroid ára jelenleg 300 dollár, ami magában foglalja a folyamatos technikai támogatást is. Vagyis a vásárló teljes körű szolgáltatások igénybevétele mellett tudja célkeresztbe állítani a kiszemelt áldozatait.
Forrás: Symantec
Aggasztó előjelek
A Symantec szerint a legnagyobb problémát az jelenti, hogy a Dendoroid - az internetes fórumok tanúsága szerint - egyre nagyobb népszerűségre tesz szert a kiberbűnözők körében. Ez a helyzet pedig kísértetiesen hasonlít arra, amikor a hírhedt PC-s banki károkozók, például a Zeus vagy a SpyEye megkezdték hódító útjukat, és viszonylag rövid idő alatt komoly veszteségeket okoztak a felhasználók számára. Ezért a mobilbiztonsági alkalmazások használata, a megfontolt szoftverletöltés és telepítés egyre lényegesebbé válik a mobilokon tárolt adatok biztonságának megőrzése érdekében.






-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.
-
Az X.Org Server jelentősebb biztonsági frissítést kapott.
-
Nyolc biztonsági javítás érkezett az Apache Tomcathez.
-
A PHP fejlesztői kockázatcsökkentő javaslatot tettek egy PHP-s biztopnsági hiba kapcsán.
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat