Csak nem akar kikopni a Windows XP
A Windows régi, sok esetben már támogatással sem rendelkező verzióinak használata továbbra is komoly kockázati tényezőként van jelen a mindennapokban.
A Duo Security vállalat úgy határozott, hogy az ügyfeleitől begyűjtött telemetriai adatokat a szoftverhasználati szokások szempontjából is szemügyre veszi. A felmérés eredményeiből levont végső következtetés alapjaiban nem rengette meg a világot, hiszen nem szolgált különösebb meglepetéssel: az elavult rendszerek egyre nagyobb biztonsági kockázatot jelentenek. Ugyanakkor mégis érdemes közelebbről is szemügyre venni az elkészült jelentést, ugyanis elég sok aggasztó tény szerepel benne.
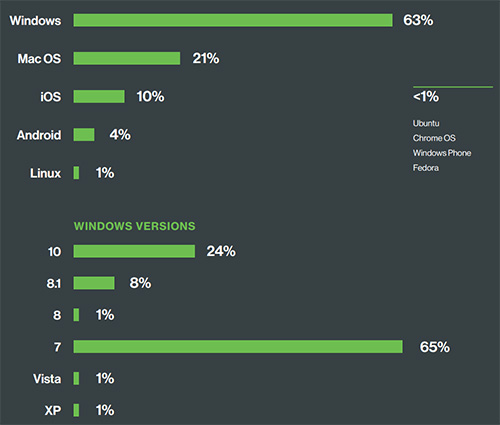
A felmérés tanúsága szerint a vállalatok körében továbbra is jelen vannak régi operációs rendszerek. Így a Windows XP és a Windows Vista sem kopott még ki a szervezetek informatikai infrastruktúrájából, igaz globális szinten már csak egy-egy százalékos részesedéssel bírnak. Ez elhanyagolhatónak tűnik, azonban tudjuk, hogy biztonsági szempontból e rendszerek nagyon gyenge láncszemek, és a több száz ismert sérülékenységük miatt könnyű célpontot jelentenek a támadók számára. Ha pedig áldozatokká válnak, akkor ugródeszkaként szolgálhatnak kiterjedtebb támadásokhoz. Ezért is fontos ezek mielőbbi leváltása, vagy legalább a megfelelő izoláció biztosítása. A Duo a Windows 7 kapcsán is aggályainak adott hangot. Ugyan még egy támogatott operációs rendszerről van szó, de a szakértők szerint a védelmi képességei elmaradnak a Windows 10 mögött. Márpedig a Windows 7 egyelőre 65, míg a Windows 10 körülbelül 24 százalékos részesedést tudhat magáénak.
Véget nem érő láncolat
A régebbi Windows kiadások nem kizárólag az operációs rendszerek sebezhetőségei, valamint a kevesebb védelmi megoldás miatt jelentenek problémát, hanem azért is, mert veszélyek egész láncolata kapcsolódik hozzájuk. Elég, ha csak az Internet Explorerre gondolunk: például az Internet Explorer 8 finoman szólva sem számít korszerűnek biztonsági szempontból sem. Ráadásul az XP-s gépek több mint felén éppen ezt futtatják a felhasználók (mivel nincs lehetőségük frissítésre).
A veszélyforrások láncolatának következő képviselőinek a böngészőkhöz kapcsolódó egyéb alkalmazások, kiegészítők számítanak. Megfigyelhető, hogy a kevesebb biztonsági funkcióval rendelkező, az automatikus frissítéseket kevésbé támogató webböngészők például a Flash és a Java szempontjából is több kockázatot hordoznak. Míg a Chrome esetében a Flash Player a telepítések 89 százalékában naprakész, addig ez az arány az Internet Explorer esetében már csak 38 százalékra adódik.
Michael Hanley, a Duo Labs igazgatója elmondta, hogy tisztában vannak azzal, hogy sok vállalat azért nem frissíti például az Internet Explorert, mert vannak olyan alkalmazásaik, amelyek csak a régebbi kiadásokkal képesek működni. Azt gondolják, hogy e szoftverek modernizálása jóval többe kerülne, mint egy esetleges biztonsági incidens által okozott kár. Pedig ez nagyon nem így van a szakember szerint.
A Duo Security felmérése megállapította, hogy az újabb rendszerekre, alkalmazásokra történő váltás nem kizárólag kompatibilitási nehézségek miatt tud nagyon elhúzódni. Az okok között szerepel az öregedő hardverpark is, ami már nem mindenben képes megfelelni az újabb operációs rendszerek, illetve szoftverek elvárásainak. Nem utolsó sorban pedig erőforrásigényes feladatnak számít a migrálás, különösen egy nagyobb vállalat esetében.
A Duo Security szerint a lehetőségekhez mérten mindig a legújabb operációs rendszereket és alkalmazásokat célszerű használni. Amennyiben nincs rájuk szükség, akkor a Flash Playert, a Javát és az egyéb széles körben ostromlott szoftvereket tiltsuk le. Mindezek mellett a patch menedzsment folyamatokat is időről időre hasznos áttekinteni, és meghozni a szükséges védelmi intézkedéseket annak érdekében, hogy a hibajavítások minél gyorsabban, lehetőleg automatizáltan kerülhessenek fel a számítógépekre, illetve az egyéb eszközökre.






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat