Adathalászat: ilyen támadásokra sem sokan számítanak
Az adathalászok egészen érdekes trükkel rukkoltak elő. Éppen az ellenük létrehozott egyik fegyvert fordították a potenciális áldozataik ellen.
Napjainkban egyre népszerűbbé válnak azok a szolgáltatások, illetve módszerek, amelyek segítségével a felhasználók biztonságtudatossága kontrollált körülmények között ellenőrizhető. Mind több szervezet fizet elő ilyen szolgáltatásokra, vagy végez saját berkein belül tudatossági teszteket. Ezek segítségével felmérik azt, hogy az alkalmazottak milyen valószínűséggel ismerik fel a különféle csalási kísérleteket.
Eközben azonban az adathalászok gondoltak egyet, és éppen az adathalászattal kapcsolatos tudatossági képzéseket fordították a saját javukra.
A Cofense biztonsági szakértői szerint a csalók mostani trükkje is nagyon egyszerű, ennek ellenére sajnos igencsak hatásos, különösen célzott támadások esetén. Az adathalászok ezúttal a KnowBe4 nevű vállalat által nyújtott védelmi szolgáltatások ismertségével próbálnak visszaélni. A cég nevében egy e-mailt küldenek, amiben az áll, hogy a felhasználónak már csak 24 órája maradt arra, hogy elvégezzen egy biztonsági tréninget. A levélben több link is szerepel, amelyek révén a tanfolyam elkezdhető. Sőt az adathalászok külön kiemelik, hogy most nem egy belső tanfolyamról van szó, ezért a megadott hivatkozásokat kell használni.
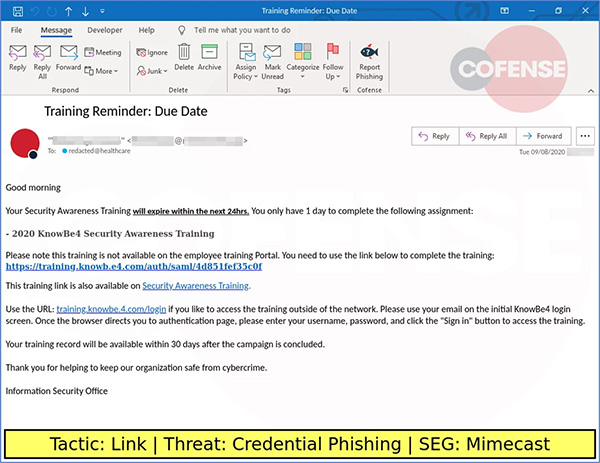
Forrás: Cofense
Amennyiben a felhasználó bedől a trükknek, és rákattint valamelyik linkre, akkor az alapértelmezett webböngészőben egy olyan weblap jelenik meg, amely ránézésre nagyon hasonlít a Microsoft Outlook webes felületére. Itt meg kell adni egy felhasználónevet és egy jelszót, majd egy űrlapon további személyes adatokat (e-mail cím, születési dátum stb.) kell beírni. Mind a hitelesítő adatok, mind a további személyes információk rögtön felkerülnek a támadók szerverére, akik azokkal visszaéléseket követhetnek el.
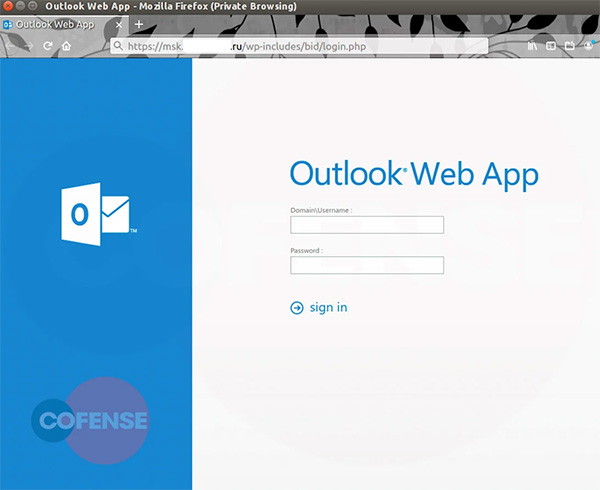
Forrás: Cofense
A Cofense szerint az ilyen trükkök is azt támasztják alá, hogy nagyon óvatosan kell bánni az elektronikus levelekkel, még akkor is, ha azok ismert feladóktól érkeznek. A mostani eset pedig egy újabb képzési anyagként szolgálhat, hiszen igencsak fontos tanulságokkal szolgál.






-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.
-
Három biztonsági hibát orvosolt az Arista a Wi-Fi AP-k kapcsán.
-
A cups esetében három biztonsági rés megszüntetésére van szükség.
-
Az Angularhoz három biztonsági javítás vált elérhetővé.
-
A Django frissítésével négy biztonsági rés foltozható be.
-
Kritikus veszélyességű sérülékenységre figyelmeztetett a Citrix a NetScaler kapcsán.
-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat