Adatbiztonsági incidensről számolt be az Ubiquiti
A Ubiquiti arról értesítette az ügyfeleit, hogy potenciális adatszivárgás miatt célszerű minél előbb jelszót módosítaniuk.
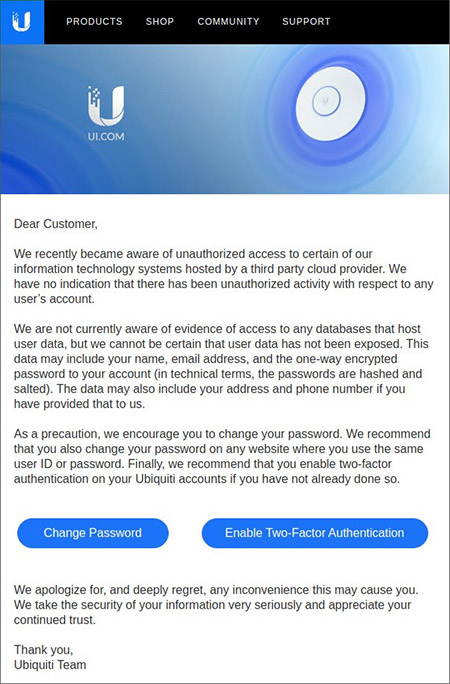
A hálózati eszközök és szolgáltatások piacán egyre népszerűbbé váló Ubiquiti egy figyelemfelhívó üzenetet küldött ki az ügyfelei számára. Ebben arról számolt be, hogy az egyik felhős, hosting partnerénél az egyik szerver esetében jogosulatlan hozzáférés jeleit mutatta ki. Az eddigi vizsgálatok arra derítettek fényt, hogy illetéktelenek betekintést nyerhettek az érintett kiszolgálóba, azonban arra egyelőre nincs bizonyíték, hogy a támadók adatbázisokhoz is hozzáfértek volna, illetve, hogy adatokat szivárogtattak volna ki. Ennek ellenére a vállalat elővigyázatosságból indokoltnak tartotta a felhasználók értesítését, és a megelőző intézkedések megtételét.
A cég szerint az érintett szerveren a regisztrált ügyfelek adatait tartalmazó adatbázis volt megtalálható, amely neveket, e-mail címeket, valamint jelszó hash-eket is tartalmazott. Emellett egyes esetekben címek és telefonszámok is tárolásra kerültek az egyes felhasználói fiókokhoz kapcsolódóan.
Forrás: Twitter
Az Ubiquiti azt javasolta, hogy az érintett felhasználók elővigyázatosságból változtassák meg a jelszavukat, és kapcsolják be a kétfaktoros azonosítást.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat