A futball-vb legalattomosabb csalásai
A labdarúgó-világbajnokságra a kiberbűnözés is jól felkészült, aminek következtében most számtalan módon képes károkat okozni. Mutatjuk a leggyakoribb csalásokat.
Az internetes csalók, vírusterjesztők és spammerek pontosan tisztában vannak azzal, hogy a nagy érdeklődésre számot tartó sportesemény puszta említésével is nagyon könnyen tudnak becsapni, megtéveszteni felhasználókat. Ugyanakkor biztosra mennek, és számtalan módszerrel próbálják elérni a céljukat, ami egyebek mellett vírusterjesztésben, adathalászatban, adatlopásban és kéretlen üzenetek küldözgetésében merül ki.
Fitt vírusok
A futball-vb nyertesei közé akarnak tartozni a vírusterjesztők is, akik mind a számítógépeket, mind a mobil eszközöket ostromolják. A Trend Micro és a Symantec is arra hívta fel a figyelmet, hogy sok károkozó terjed olyan elektronikus levelekben, amelyek világbajnoksággal kapcsolatos témákat, híreket dolgoznak fel, vagy éppen nyereményekkel, ingyen jegyekkel kecsegtetnek. Ezekben a levelekben sok esetben ZIP állományok vagy Word (docx) dokumentumok kapnak helyet, amelyek megnyitásakor azonnal megfertőződhet a számítógép különösen akkor, ha azon nincs naprakész víruskereső, és nem tartalmazza a biztonsági frissítéseket.
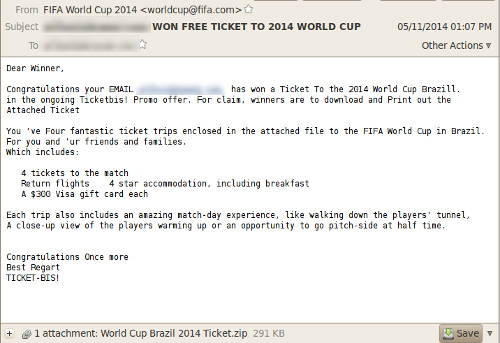
Forrás: Symantec
A vírusírók azonban nemcsak az asztali és a hordozható számítógépekre koncentrálnak, hanem a mobilokra is. Az AVAST és a Malwarebytes kutatói olyan kártékony mobil alkalmazásokra bukkantak, amelyek szintén a labdarúgás szerelmeseit igyekeznek behálózni. Sokszor ezek a szoftverek a telepítésük után látszólag csak egy futball témájú háttérkép megjelenítésére alkalmasak. A háttérben azonban sok tevékenységet végezhetnek főleg azért, mert a telepítés során rengeteg engedély megadására kérik a felhasználót.
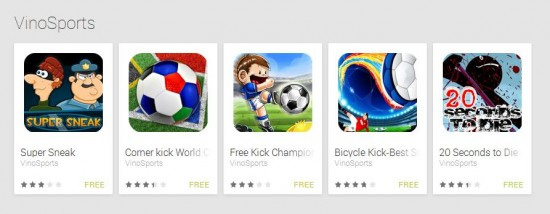
Forrás: AVAST
A Malwarebytes kiemelte, hogy a kiberbűnözők az ártalmas mobil app-okat ingyenes formában kínálják. Így terjed többek között a Boxer malware is, amely emelt díjas SMS-üzeneteket küldözget a felhasználók kontójára.
Sportos adathalászok
Az adattolvajok körében is nagy készülődés előzte meg a világbajnokságot. Az adathalászat már az esemény megnyitója előtti hetekben elkezdődött, és elsősorban hamis weboldalakon keresztül zajlott. A Kaspersky Lab azóta is naponta átlagosan 50-60 olyan új phishing oldalt azonosít, amelyek kifejezetten a futball rajongókat igyekeznek megtéveszteni, és rávenni őket arra, hogy adják meg a személyes vagy pénzügyi adataikat. Fontos megjegyezni, hogy ezekhez a weblapokhoz teljesen legális SSL-tanúsítványok tartozhatnak, ugyanis a kiberbűnözők így próbálják még hitelesebbnek beállítani az oldalaikat. Sőt az is előfordul, hogy a nemkívánatos webhelyeiket a Google reklámszolgáltatásainak segítségével hirdetik, hogy minél több látogatót tudjanak toborozni.
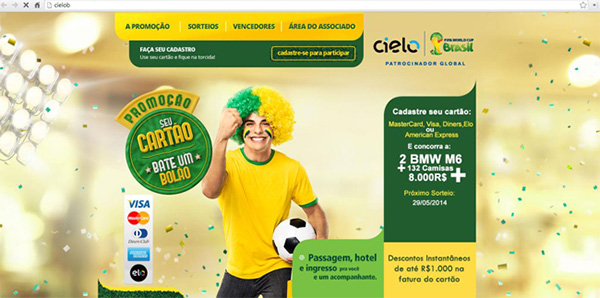
Egy adathalász weboldal - Forrás: Kaspersky Lab
Jovi Umawing, a Malwarebytes víruselemzője kifejtette, hogy egyre több olyan csalási kísérlettel lehet találkozni, amelyekben hamis Twitter profilok is szerepet kapnak. Ezek semmi más célt nem szolgálnak, mint hogy a rajongókat rávezessék a kártékony, adatlopásra kiélezett weblapokra.
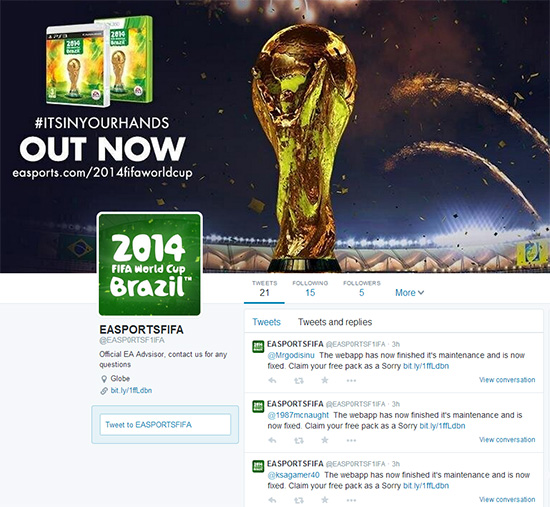
Forrás: Malwarebytes
Lázongó hacktivisták
A brazil világbajnokságot nem kizárólag a vírusterjesztők, adattolvajok igyekeznek a saját javukra fordítani, hanem különböző hacktivista csoportok is. Az utóbbi hat hónapban számos - elsősorban brazil csoportok által indított - támadás következett be. A hacktivisták egy része a brazil kormány túlzottnak tartott kiadásait okolta, és ilyen módon próbálta felhívni a brazilok figyelmét a költekezésre. E támadások során nemcsak a brazil kormány weboldalai kerültek célkeresztbe, hanem a futball-világbajnokság szponzorainak weblapjai, szerverei is. Az esetek túlnyomó többségében elosztott szolgáltatásmegtagadási támadások zajlottak.
Prémium előfizetéssel!






-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.
-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.
-
Az Acronis három biztonsági hibáról számolt be a Cyber Protect kapcsán.
-
A FortiMail egy kritikus veszélyességű hibát tartalmaz.
-
A Google 32 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Mozilla Firefox esetében 62 biztonsági hiba megszüntetésére került sor.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat