Már a foci vb-re edzenek a kiberbűnözők
Brazília, a sportolók és a szurkolók is javában készülnek a 2014-es labdarúgó-világbajnokságra. Sajnos azonban mások is gyúrnak az eseményre.
Az internetes csalók minden nagyobb eseményt kihasználnak a céljaik elérése érdekében. Egyre inkább a világbajnokság kezd a célkeresztjükbe kerülni, amit az is jól jelez, hogy szponzorok és partnerek weboldalainak hamisításával próbálják megszerezni a felhasználók személyes adatait. Nem árt vigyázni, hiszen néhány adathalász weboldal valóban nagyon megtévesztő, sőt néha még mobilra optimalizált verzióval is rendelkeznek.
"Csak Brazília területén naponta 50-60 új adathalász oldalt azonosítottunk az elmúlt időszakban, amelyek gyakran igen kifinomultak és összetettek voltak" - mondta Fabio Assolini, a Kaspersky Lab vezető biztonsági kutatója.
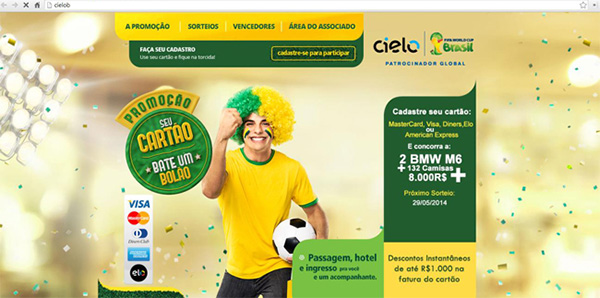
Egy adathalász weboldal - Forrás: Kaspersky Lab
Az egyik legnagyobb átverés a brazil szurkolókat célozza. Ott a felhasználók gyakorta találkoznak olyan üzenetekkel, amelyekben értesítik őket, hogy jegyet nyertek a labdarúgó-világbajnokságra. Azonban ha a felhasználó rákattint az üzenetben szereplő linkre, hogy kinyomtassa a nyereményként kapott jegyét, akkor egy trójaival fertőződhet meg a számítógépe. Az is előfordul, hogy nem hivatkozás található az üzenetben, hanem elektronikus levelek mellékleteként, PDF-formátumú állományban érkezik meg egy-egy ingyen jegy. E dokumentumok megnyitása szintén a rendszer megfertőződéséhez vezethet.
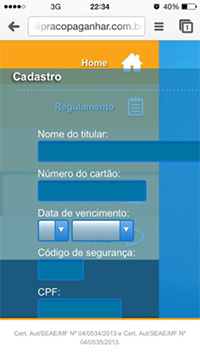
Egy hamis mobil oldal - Forrás: Kaspersky Lab
A Kaspersky Lab kutatói néhány jó tanáccsal szolgáltak a károk megelőzése érdekében:
- Mindig kétszer ellenőrizze a meglátogatott weboldalakat, mielőtt hitelesítő vagy bizalmas információkat ad meg azokon.
Prémium előfizetéssel!






-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat