Zsarolóvírus bénította meg az alumíniumgyártást
Egy zsarolóvírusra épülő kibertámadás következtében a világ egyik legnagyobb alumíniumipari vállalata megbénult. A helyreállítás gőzerővel folyik.
A norvég Nork Hydro az egyik legmeghatározóbb alumíniumipari vállalat, így kiemelt védelemben részesül. Sajnos úgy tűnik, hogy az alkalmazott biztonsági intézkedések így sem voltak elégségesek ahhoz, hogy megóvják a céget egy kiterjedt kibertámadástól. A vállalat informatikusai ugyanis hétfőn egy nagyon komoly biztonsági incidenst voltak kénytelenek elkönyvelni.
A Nork Hydro egy rövid sajtótájékoztató keretében eddig annyit erősített meg, hogy a cég informatikai rendszerébe egy zsarolóvírus került be, amely szervereken is pusztított. Ennek következtében számos rendszer megbénult, és ez nyilvánvalóan a termelésre is negatív hatást gyakorolt. A vírusfertőzést követően a termelés egyes helyeken leállt, de ahol lehetett a gyártást már átállították manuális vezérlésre. A lehető legtöbb munkavállalót mozgósították, de a termelés így is akadozik.
Eivind Kallevik, a Norsk Hydro pénzügyi igazgatója elmondta, hogy a vállalat rendelkezik biztonsági mentésekkel, amelyekből a szerverek, illetve az adatok helyreállítása már elkezdődött. Jelenleg azt akarják elérni, hogy úgy sikerüljön a helyreállítást elvégezni, hogy ne kelljen kifizetni a követelt váltságdíjat a zsarolóknak. Az incidenskezeléssel foglalkozó szakemberek - külső segítséggel - arra koncentrálnak, hogy a biztonságos termelés feltételeit ismét biztosítani tudják informatikai oldalról. E célt az üzemi és a pénzügyi károk lehetőségek szerinti mérséklése követi.
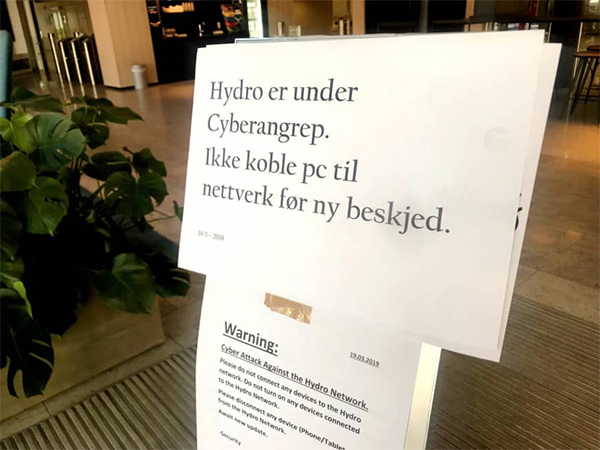
Figyelmeztetést adott ki a NorCERT
Prémium előfizetéssel!






-
A Citrix NetScaler kapcsán fontos biztonsági javítások váltak elérhetővé.
-
Az Elasticsearch hét hibajavítással bővült.
-
A Grafana egy biztonsági hibát tartalmaz.
-
Két biztonsági rést foltoztak be a Wiki.js fejlesztői.
-
Biztonsági hibajavítás érkezett azt Angularhoz.
-
A KeePassXC kapcsán több biztonsági hibára derült fény.
-
A Next.js egy magas veszélyességű sebezhetőséget tartalmaz.
-
Egy tucat hibajavítás vált letölthetővé az Apache Tomcathez.
-
A Red Hat OpenShift Container Platform újabb biztonsági frissítést kapott.
-
A Zulip Serverhez biztonsági frissítés vált elérhetővé.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat