Webkamerás kémkedés Google Chrome-mal
Egy olyan támadási módszerre derült fény, amely a Google Chrome böngészőn keresztül, webkamera segítségével örökíti meg a felhasználó életének egy-egy mozzanatát.
Az Adobe Flash Player alkalmazás egy felhasználói megerősítést követően képes aktiválni a számítógéphez csatlakoztatott, illetve a notebookba beépített mikrofont és webkamerát. Tehát a felvételek készítését a felhasználó kontrollálhatja. Azonban a Google Chrome esetében egy olyan érdekességre derült fény, amely ezt a fajta felhasználói megerősítést más megvilágításba helyezi.
A böngésző egyik jellemzője miatt az internetes csalók egy fotóval el tudják rejteni a webkamera és a mikrofon bekapcsolása kapcsán felbukkanó biztonsági figyelmeztetést. Ettől ugyan a jóváhagyási mechanizmus még nem válik kiiktathatóvá, de elérhető, hogy a felhasználó a megjelenő fotóra való kattintással egyúttal engedélyezze a webkamera és a mikrofon használatát.
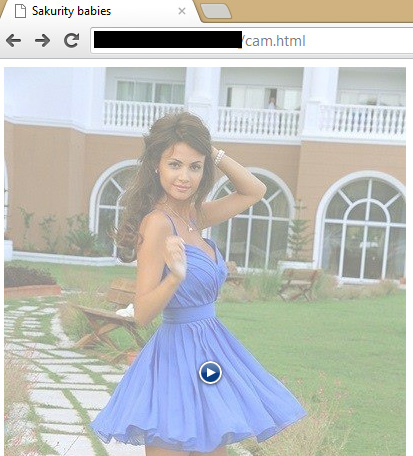
Amennyiben a kattintás megtörténik, akkor a webkamera segítségével rögtön egy fénykép készül, amely felkerül a támadók távoli szerverére. A csalók a fényképet ártalmas, törvénytelen célokra, visszaélésekre vagy akár zsarolásokra használhatják fel. Ugyanilyen módon hangfelvételeket is készíthetnek a felhasználó tudta nélkül aktivált mikrofonnal.
A Kaspersky szerint ez a fajta támadási módszer a Google Chrome Windows, Mac OS X és Linux kompatibilis kiadásainak esetében is működőképes. Az sem sokat segít a helyzeten, hogy a legtöbb notebook a webkamera bekapcsolását egy kis LED segítségével jelzi, ugyanis amire a felhasználó le tudja reagálni a történteket, addigra a fénykép már elkészül.
A Kaspersky Lab szakemberei azt tanácsolták, hogy lehetőség szerint tiltsuk le a felvételek készítésére alkalmas funkciókat, és a webkamerát valamint a mikrofont csak akkor kapcsoljuk be, ha azokra valóban szükség van. Annál is inkább, mivel a webkamerát különféle számítógépes vírusok, kémprogramok is aktiválhatják, és megfigyelhetik a felhasználó ténykedését.






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat