Vírust terjesztett a távirányítós app
Két újabb androidos alkalmazásról derült ki, hogy mobilvírussal képesek megfertőzni az okostelefonokat és a táblagépeket.
Az egyik alkalmazás a "Smart TV remote" nevet viseli, és egy okostévék iránytására alkalmas programnak látszik. A másik problémás app pedig a "Halloween Coloring" nevű játék. Az utóbbi szoftver esetében nincsenek letöltési statisztikák, de a távirányítós appról tudható, hogy több mint ezerszer töltötték le, mielőtt a mögötte rejlő trükköt Tatyana Shishkova víruselemző le nem leplezte. A kutató jelezte a felfedezését a Google illetékeseinek, akik már eltávolították a két alkalmazást a Play áruházból.
A vizsgálatok arra derítettek fényt, hogy a két szóban forgó alkalmazás erőforrásfájljai között feltűnt egy kup3x4nowz és egy q7y4prmugi nevű állomány, amelyek tömörítve és Base64 kódolással kerültek bele a telepítőkbe. Az alkalmazások e fájlok dekódolását elvégezték, majd a tényleges károkozásra alkalmas összetevőket az Amazon AWS-ből töltötték le a készülékekre. A letöltött fájlokat a vírusírók XOR-kódolással látták el, ami pont elég volt ahhoz, hogy se a Google védelmi technológiái, se egyéb víruskeresők ne tekintsék azokat ártalmasnak vagy legalább gyanúsnak.
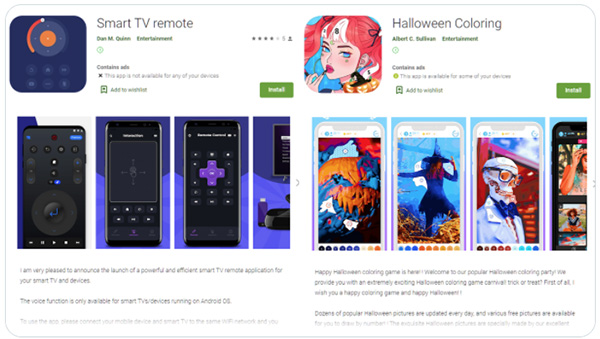
Forrás: Tatyana Shishkova (Twitter)
Amikor az alkalmazások a letöltött állományokat dekódolták, akkor a Joker nevű mobilvírus bukkant fel, és kezdte el a nemkívánatos tevékenységeinek végrehajtását. A Joker egy régebb óta ismert károkozó, és számos alkalommal okozott már fejtörést. Az elsődleges célja, hogy a fertőzött mobil készülékekről emelt díjas szolgáltatásokra iratkozzon fel, és a mobilok tulajdonosainak pénztárcájából ilyen módon szedjen ki némi pénzt.
Shishkova azt javasolta, hogy aki telepítette valamely kártékony alkalmazást, akkor azt mihamarabb távolítsa el a készülékéről. Emellett érdemes ellenőrizni, hogy a vírus nem végzett-e a háttérben regisztrációt különféle fizetős szolgáltatásokra. A két szoftver eltávolításában a Google Play Protect funkció is segítséget nyújthat.






-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.
-
Az Apple fontos frissítést adott ki a watchOS operációs rendszeréhez.
-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.
-
A IBM Informix Dynamic Server kilenc biztonsági hibától vált meg.
-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat