Vigyázat! Visszatért a romboló Petya program
Az idén megjelent Petya zsaroló program immár Goldeneye néven terjed, és jelentős pusztítást képes végezni a számítógépeken. A Windows-t is megöli.
A Petya nevű zsaroló programról először idén márciusban lehetett hallani. Azzal hívta fel magára a figyelmet, hogy a legtöbb manapság terjedő zsaroló programtól eltérően (kezdetben) nem fájlok titkosításával okozott fennakadásokat, hanem rendszermanipulációk után a Windows-t tette elérhetetlenné. A vizsgálatok során kiderült, hogy a Petya - az állításával ellentétben - nem titkosítja a fájlokat, hanem kizárólag a Windows indítását akadályozza meg.
Sajnos nem maradt mindez sokáig így, ugyanis a Petya készítői a nyáron egy második, Mischa nevű ransomware-t is bevetettek, ami tulajdonképpen elfedte a károkozójuk "hiányosságait". Vagyis miközben a Petya gondoskodott arról, hogy az operációs rendszert ne lehessen elindítani, addig a Mischa a fájlok titkosításával bíbelődött. Így együtt pedig nagyon komoly veszélyeket hordoztak.
Egy ideje nem igazán lehetett hallani a Petya felől, de sajnos most már kijelenthető, hogy ez csak átmeneti csend volt. A károkozó, immár Goldeneye néven ismét támadásba lendült. Jelenleg elsősorban német nyelvű üzeneteket tartalmazó elektronikus levelek révén terjed többnyire Németországban. Nyilván ez bármikor megváltozhat, és az alvilági akciók kiterjedtebbé válhatnak.
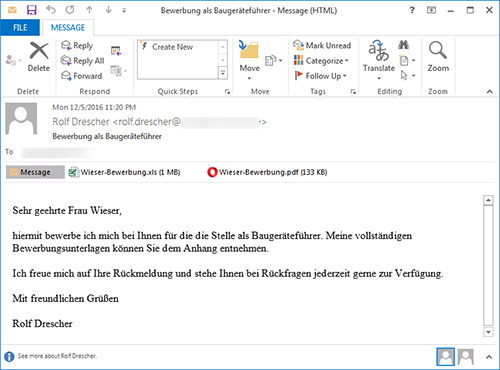
Egy veszélyes e-mail
Forrás: Bleeping Computer
A fertőzött e-mailekben két fájl található. Egy PDF-dokumentum és egy kockázatot jelentő Excel fájl. Amennyiben a felhasználó az Excel táblát megnyitja, és engedélyezi a makrók futtatását, akkor a Petya rögtön támadásba lendül. A fájlban található, base64 kódolású karaktersorozatokat dekódolja, és egy végrehajtható (exe) fájlt hoz létre az átmeneti fájlok tárolására szolgáló Temp mappába. A fájlt természetesen el is indítja, amivel kezdetét veszi a tényleges károkozás.
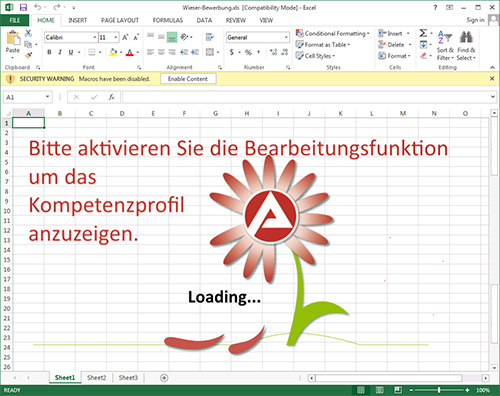
Makró engedélyezésre vár a károkozó
Forrás: Bleeping Computer
A Goldeneye először manipulálja az MBR-t (Master Boot Record), amivel meggátolja a Windows újbóli elindulását. Majd a következő fázisban elkezdődik az állományok titkosítása. Amint ezzel is végez a zsaroló program, akkor újraindítja a számítógépet, és megjeleníti a zsaroló üzenetét egy szöveges képernyőn. Közli, hogy a Tor böngésző segítségével fel kell keresni egy weboldalt, amelyen keresztül lehet fizetni. A váltságdíj ezúttal körülbelül 1000 dollárnak megfelelő Bitcoin.
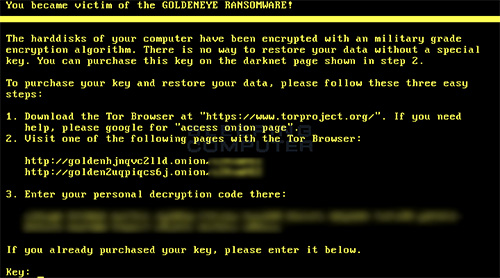
Ez a képernyő jelenik meg a Windows helyett
Forrás: Bleeping Computer
A biztonsági szakemberek ezúttal sem javasolják a váltságdíj kifizetését, mivel nem tudni, hogy az valóban segít-e az amúgy igencsak leharcolt számítógépeken. A legfontosabb a megelőzés, a biztonsági mentések készítése, és az e-mailek, dokumentumok nagyon körültekintő kezelése. A makrókat pedig csak fokozott óvatossággal szabad engedélyezni.






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat