Vigyázat! Egy csapásra tudódhat ki az összes jelszava
Egy régóta ismert trójai program új feladatot kapott. Népszerű jelszókezelő alkalmazásokhoz tartozó mester kulcsokat kell megszereznie a terjesztői számára.
A Citadel nevű trójai 2012 óta terjed, és az évek során több millió számítógépet fertőzött meg. Az első variánsainak célja az volt, hogy az áldozatukul eső számítógépekről minél több bizalmas adatot szivárogtassanak ki. Elsősorban online banki fiókokhoz tartozó felhasználónevek és jelszavak álltak az adattolvajok érdeklődésének középpontjában.
A trójai azonban nem kizárólag azzal hívta fel magára a figyelmet, hogy széles körben lopkodta az adatokat, hanem a módszereivel is. Úgynevezett man-in-the-browser támadásokat hajtott végre, amik során beépült a webböngészőkbe, és bizonyos banki weboldalakat a háttérből manipulált. Aztán idén a kártékony program terjesztői némileg változtattak a korábbi elgondolásaikon, és a károkozót bevetették célzott támadások során, amikkel leginkább gyógyszeripari cégek rendszereit veszélyeztették.
Újabb feladatokat kapott a trójai
Úgy tűnik, hogy a Citadel ismét igazolta azt, hogy az évek során semmit sem vesztett a lendületéből, és a felépítésének köszönhetően igencsak sokrétűen használható fel a különböző károkozások során. A Trusteer kutatói ugyanis arra lettek figyelmesek az egyik ügyfél rendszerének vizsgálata során, hogy a Citadel egy új variáns formájában az eddigiektől némileg eltérő viselkedést mutat. Noha továbbra is adatlopásból veszi ki a részét, azonban ezúttal kifejezetten jelszókezelő alkalmazásokat, szolgáltatásokat állít célkeresztbe. A gyakorlatban ez azt jelenti, hogy a billentyűzetfigyelő komponense akkor aktiválódik, amikor az alábbi folyamatok elindulnak:
Personal.exe
PWsafe.exe
KeePass.exe
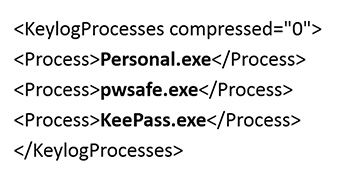
A Citadel konfigurációs állománya. Sajnos könnyen bővíthető.
Forrás: Trusteer
A Personal.exe folyamat a neXus Personal Security Client alkalmazáshoz tartozik, amely pénzintézetek, elektronikus kereskedelmi cégek stb. esetében segíti a hitelesítési folyamatokat, és egy kriptográfiai köztesrétegként működik a számítógépek, illetve az online szolgáltatások között. A PWsafe.exe a Password Safe szoftver folyamata. A nyílt forráskódú alkalmazás nagy népszerűségnek örvend, eredetileg a neves biztonsági szakértő, Bruce Schneier tervezte. A KeePass.exe pedig a KeePass program állománya, amely szintén a népszerű jelszókezelő szoftverek táborát gyarapítja. Természetesen ezen alkalmazásokkal nemcsak belépési adatok tárolhatók, hanem űrlapinformációk, bank- és hitelkártyaszámok stb. is, így meglehetősen vonzó célpontot jelentenek az adattolvajok körében. Sőt, most már a Citadel sem kíméli ezeket a szoftvereket.
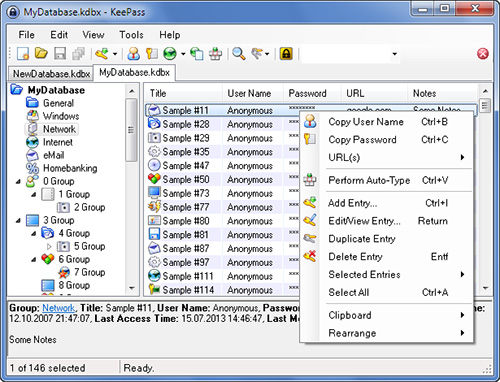
A KeePass alkalmazás
Csak egy mesterjelszó kell
A Citadel legújabb variánsa is egy távoli vezérlőszerverről szerzi be azt a konfigurációs állományt, amely alapján elvégzi a nemkívánatos feladatait. Amennyiben észleli a fenti folyamatokat, akkor elkezdi naplózni a billentyűleütéseket. A lementett adatok között nagy valószínűséggel megtalálható lesz az a mesterjelszó is, amely a szóban forgó alkalmazásokhoz teljes körű hozzáférést biztosít. Amennyiben a trójai ezt a jelszót - és a jelszókezelő adatállományát - kiszivárogtatja a terjesztőihez, akkor azok egy csapásra megannyi bizalmas adathoz férhetnek hozzá.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat