Vigyázat! Adattolvajok settenkednek az Instagramon
Újabb csalássorozat vette kezdetét az Instagramon. Az adathalászok célja, hogy minél több felhasználónevet és jelszót megkaparintsanak.
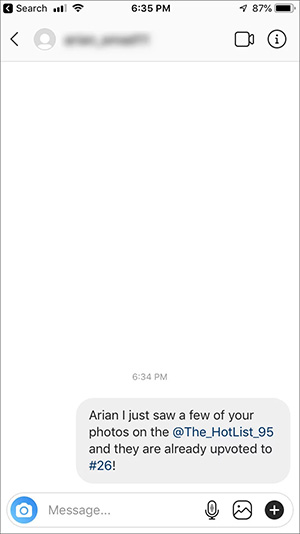
Az Instagram sem mentes az internetes csalók alattomos trükkjeitől. A legutóbbi adathalász támadássorozat a HotList nevet kapta. Ennek oka, hogy a csalók azzal próbálják rászedni a felhasználókat, hogy toplistás helyezésekkel kecsegtetik őket. Küldenek egy egyszerű üzenetet, amiben azt írják, hogy egyes fényképek felkerültek egy listára. Az üzenetükbe egy linket is beszúrnak (általában .me végződéssel), amelyen megtekinthető az állítólagos toplista profilja.
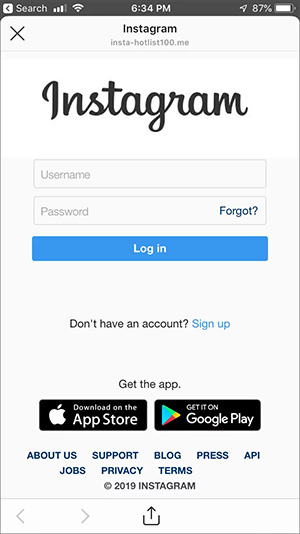
Ezen az oldalon aztán egy újabb üzenet található egy újabb hivatkozással. Ha a felhasználó erre is rákattint, akkor egy bejelentkező képernyő jelenik meg. Ez nagymértékben hasonlít a hivatalos, Instagram bejelentkező felületre, így nagy valószínűséggel sokan nem fognak gyanút, hogy valami nagyon nincs rendben. Amennyiben pedig megadják a felhasználónevüket és a jelszavukat, akkor azok rögtön az adattolvajok szerverére kerülnek.
Mihez kezdenek a lopott adatokkal?
Ebben az esetben a csalók elsősorban azért gyűjtik a hitelesítő adatokat, mert azokkal jelentkeznek be az áldozatuk nevében, és küldözgetnek további üzeneteket, általában nem kis mennyiségben. Vagyis egy megszemélyesítéses támadást is végrehajtanak, hogy ezzel is minél nagyobb valószínűséggel tudják rászedni az instázókat. Eközben pedig igen kellemetlen meglepetéseket tudnak okozni a kompromittált profilok tulajdonosai számára.
Mit tehetünk?
A legfontosabb a megelőzés, aminek részeként nagyon alaposan meg kell győződni arról, hogy valóban az Instagram oldalán járunk-e. Amennyiben például egy .me végződésű címmel elérhető weboldal próbálja elkérni a hitelesítő adatainkat, akkor biztosan nem az Instagram (amúgy instagram.com címmel rendelkező) hivatalos oldalán járunk.
Ha a támadók sikerrel jártak, és elcsenték a bejelentkező adatainkat, akkor próbáljunk minél hamarabb jelszót változtatni. Ez előtt célszerű ellenőrizni a profilhoz beállított telefonszámot és e-mail címet, ugyanis az adattolvajok ezeket is előszeretettel módosítják annak érdekében, hogy kizárják a felhasználót a profiljából. Ha a jelszómódosítás sikerül, akkor minden olyan helyen változtassunk a hitelesítő adatainkon, ahol a feltört fiókunkhoz tartozó jelszót használtuk.
A legrosszabb az az eset, amikor a felhasználó már nem tud visszajelentkezni az Instagramba. Ekkor sajnos egy bonyolultabb, időigényes folyamaton kell átesni, és bizonygatni, hogy tényleg mi vagyunk a jogos felhasználói a profilnak.






-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat