Veszélyes az auditokra kiélezett biztonság
Egyre több szervezet felel meg a PCI DSS előírásainak. Ugyanakkor az auditok között gyakran fellazul a védelem, ami komoly kockázatot jelent a bizalmas adatokra nézve.
A mind jelentősebb adatbiztonsági incidensek hatására a megfelelőség, compliance szerepe is felértékelődik. A szabványok, előírások közül különös figyelmet érdemel a bank- és hitelkártyákkal kapcsolatos visszaélések kockázatát csökkenteni hivatott PCI DSS (Payment Card Industry Data Security Standard). Ennek oka, hogy a kártyás fizetésekkel kapcsolatos adatok még mindig a legkeresettebbek a kiberbűnözők körében: a kereskedelmi, vendéglátóipari cégeket érő támadások 74 százaléka kifejezetten kártyaadatok ellen irányul. Vagyis a támadási felületeket mindenképpen csökkenteni kell, aminek a PCI DSS egy biztos alapot ad akkor, ha az előírások betartására való törekvés folyamatosan jelen van a szervezetek életében. Sajnos azonban ez a gyakorlatban koránt sincs így.
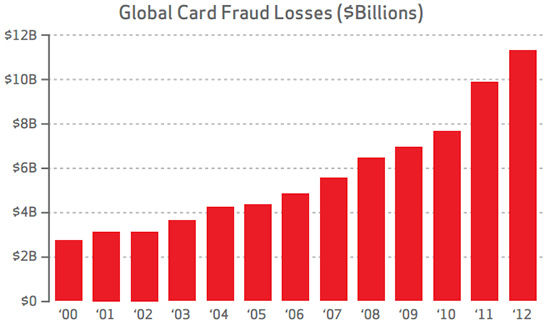
Bankkártyákkal történő visszaélésekből, csalásokból eredő károk - Forrás: Verizon/Nilson
A Verizon a 2011-2013-as időszak vonatkozásában egy átfogó felmérést végzett több száz kereskedelmi, pénzügyi és vendéglátóipari cégnél. Ennek során kiderült, hogy a szervezeteknek mindössze a 11,1 százaléka képes két PCI DSS audit között fenntartani az előírásoknak megfelelő biztonsági szintet. Mindez pedig azt jelenti, hogy az év nagy részében a potenciális adatbiztonsági incidensek bekövetkezésének valószínűsége megnő. Ráadásul a vállalatok, intézmények berkein belül még hamis biztonságérzet is kialakulhat, hiszen elmondhatják magukról, hogy megfelelnek a szigorú PCI DSS-nek. Csakhogy a biztonság folyamatos védelmet és kockázatkezelést követel meg, és nem egy adott időpontra vonatkozó állapotból kell kiindulni.
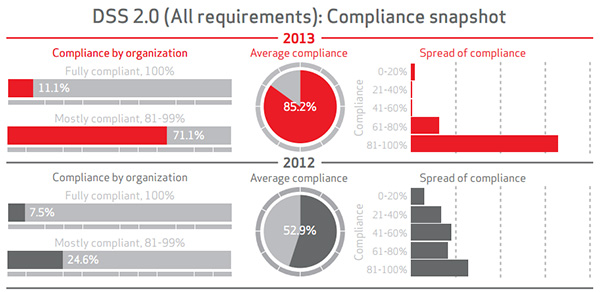
Megfelelőség alakulása 2012-ben és 2013-ban - Forrás: Verizon
"Túl sok vállalat tekint még mindig a PCI-ra egy színtiszta megfelelőségi követelményként, és nem igazán használják azt kockázatcsökkentésre. A megfelelőséget gyakran egy projektként kezelik, és amikor megvan a minősítés, tanúsítvány, akkor egész egyszerűen lankadni kezd a figyelem" - nyilatkozta Rodolphe Simonetti, Verizon egyik igazgatója. A szakember véleménye szerint az emberi és az egyéb erőforrások hiánya miatt egy compliance projekt lezárását követően a szakembereket átcsoportosítják más területekre, így a folyamatos megfelelés háttérbe szorul. Ekkor különösen problémássá válik a biztonságos adattárolás, a védelmi tesztek lefolytatása, a biztonság monitorozása, az esetleges incidensek detektálása, valamint az incidensreagálás.
Simonetti szerint a PCI által megkövetelt védelmi intézkedéseknek napi szinten kell megvalósulniuk a kockázatok megfelelő szintű csökkentése érdekében. Ez természetesen plusz erőforrásokat köt le, de e nélkül egyre csak sokasodnak a gyenge láncszemek a védelmi vonalakon.
„A legtöbb incidens nem a technológia vagy a szabványok hibájából következik be, hanem azért, mert az előírásokat nem megfelelően implementálják” - vélekedett a szakember. Ezt a kijelentését azért is hangsúlyozta, mivel az elmúlt időszakban egyre többen kezdtek kételkedni a PCI DSS valódi hatékonyságában. Különösen a Target áruházlánc elleni támadások hívták fel a figyelmet arra, hogy a megfelelőség még korántsem tudja önmagában megakadályozni azt, hogy tízmilliók adata váljon teljesen kiszolgáltatottá. Noha a Target is teljes mértékben megfelelt a PCI auditon, mégis hiba csúszott a védelembe, amiből felbecsülhetetlen károk származtak. A folyamatos kockázatkezelés és kockázatcsökkentés tehát nélkülözhetetlen feladat az auditok között is.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat