Veszélyes alvilági keretrendszer van készülőben
Egy újabb alvilági keretrendszer megjelenésére lehet számítani a közeljövőben. A kockázatok már most körvonalazódnak.
Az internet sötét oldalán nagyon komoly választék van kártékony programokból. Ezek egy része különálló, egy-egy funkcióra kiélezett vírus vagy trójai, míg egy másik részük komplett szolgáltatásokat biztosít. Ez utóbbiak gyakorta keretrendszereket alkotnak, amik révén egy-egy támadás akár teljes körűen kivitelezhetővé válhat. A Trend Micro biztonsági kutatói egy ilyen, NetDooka nevű alvilági keretrendszert kezdtek vizsgálni, amely egy fertőzési láncot teljes mértékben lefed. Mindez azt jelenti, hogy alkalmas kártékony összetevők kiszemelt számítógépekre történő letöltésére, különféle driverek és összetevők telepítésére, valamint távoli károkozások megvalósítására.
Kifinomult működés
A NetDooka elsősorban azzal hívta fel magára a figyelmet, hogy számos szofisztikált eljárást használ a fertőzése során. Amikor felkerül egy számítógépre, akkor először dekódolja az alapmoduljait, majd betölti azokat a memóriába. Ezt követően a Windows regisztrációs adatbázisának ellenőrzésével megvizsgálja, hogy a rendszeren fut-e védelmi alkalmazás. Amennyiben igen, akkor azt leállítja, hatástalanítja. Emellett azt is ellenőrzi, hogy nem egy lebuktatására, elemzésére szolgáló (például virtualizált vagy sandbox) környezetbe került-e, mert ez esetben befejezi a ténykedését.
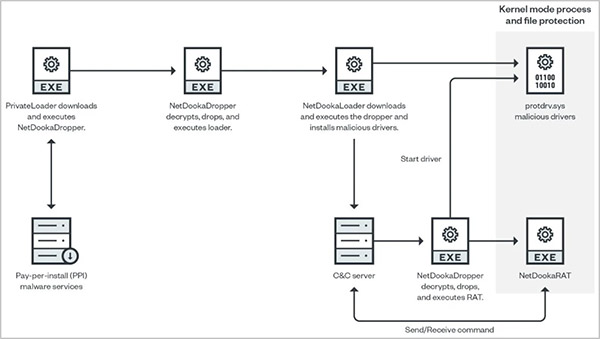
Forrás: Trend Micro
Miután a kezdeti, előkészítő műveleteit végrehajtja, kernel módú drivereket telepít, amik révén alkalmassá válik távoli károkozások elősegítésére. E driverek és komponensek használatával kapcsolódik a vezérlőszervereihez. A kommunikációja során egyedi protokollt használ, ami a hálózatszintű kiszűrését megnehezíti.
Prémium előfizetéssel!






-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.
-
A Microsoft 59 sérülékenységről számolt be az SQL Serverrel kapcsolatban.
-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat