Újjászületett egy hírhedt számítógépes vírus
A ZLoader trójai ismét gyorsan terjed, és halássza össze a banki szolgáltatások eléréséhez szükséges felhasználóneveket, jelszavakat.
A ZLoader nevű banki trójai program korántsem egy ismeretlen szerzemény. Már 2016-2018. között is jelentős károkot okozott világszerte. Aztán 2018-ban egyszer csak eltűnt a színről. Sajnos most már tudjuk, hogy ez csak egy átmeneti szünet volt, ugyanis vagy az eredeti terjesztői vagy más kibercsoportok ismét lehetőséget kezdtek látni benne, és tavaly év végén újra fertőzni kezdett. A Proofpoint és az IBM X-Force biztonsági szakértői is arról adtak hírt, hogy az utóbbi hetekben tovább gyorsult a kártevő térhódítása.
Az év eleje óta több mint 100 olyan spamkampányt lehetett detektálni, amelyek szerepet játszottak a ZLoader újjászületésében. A problémákat tetézi, hogy a megújult szerzeménynek legalább 25 különféle variánsa jelent meg az elmúlt hónapokban, vagyis minden jel arra utal, hogy megint gőzerővel folyik a fejlesztése.
A vizsgálatok arra is rávilágítottak, hogy a ZLoader készítőinek figyelmét sem kerülte el a koronavírus, hiszen a legutóbbi alvilági kampányaikban a COVID-19 téma is megjelenik. Gyakorta olyan küldeményeket állítanak össze, amelyek éppen arra hívják fel a címzett figyelmét, hogy a világjárvánnyal összefüggésben óvatosnak kell lenni a csalásokkal. A levelekben azonban vagy egy PDF-dokumentumot vagy egy PDF-fájlra mutató hivatkozást is elhelyeznek. Amennyiben egy ilyen állományt megnyit a felhasználó, akkor egy Word dokumentum kerül elő, amely makrók futtatására kéri a címzettet. Ha a jóváhagyás megtörténik, akkor a ZLoader azonnal felkerül a számítógépre.
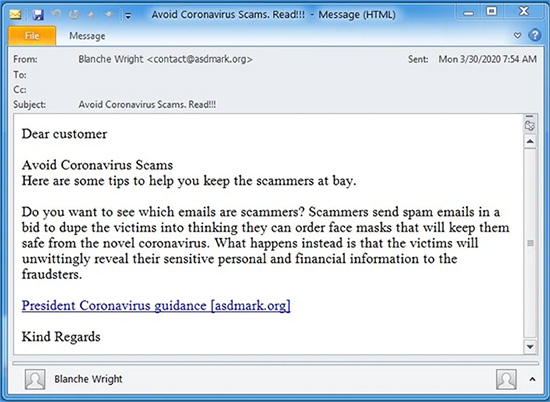
Forrás: Proofpoint
A többlépcsős fertőzést követően a ZLoader elkezdi összegyűjteni a PC-n lévő bizalmas adatokat, köztük a webböngészőkbe elmentett felhasználóneveket és jelszavakat is. Emellett egyes pénzintézeti weboldalak esetén képes webes tartalmak befecskendezésére. Az igazi trükkje viszont nem más, mint hogy egy távoli vezérlésre alkalmas, VNC-alapú összetevőt is telepít, amelynek révén a támadók - meglehetősen pofátlan módon - a fertőzött számítógépről lépnek be a felhasználó banki fiókjába. Ezáltal a banki rendszer sem fog észlelni semmiféle gyanús körülményt, így például azt sem, hogy valaki (jelesül a támadó) egy messzi országból jelentkezett be.
Prémium előfizetéssel!






-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat