Új trükkel zsarol egy androidos készülékeket fertőző vírus
A Microsoft biztonsági kutatói egy új módszert alkalmazó zsarolóprogramot fedeztek fel. A károkozó androidos készülékeket fertőz.
Az Android operációs rendszer esetében sem ismeretlenek a zsarolóprogramok. Ezek közül a legtöbb azonban nem fájlok titkosításával okoz károkat (noha ilyen példányok is akadnak), hanem sokkal inkább a készülékek zárolásával járulnak hozzá olykor nem kis bosszúsághoz. A leggyakrabban teljes képernyős üzeneteket jelenítenek meg, amelyeket nem lehet egy csapásra eltávolítani, de az is előfordulhat, hogy a károkozók a képernyőzár feloldókódját manipulálják.
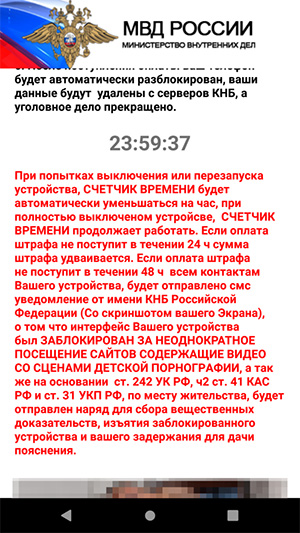
A Microsoft kutatói ezúttal egy olyan szerzeményre lettek figyelmesek, amely szintén teljes képernyős üzenetek révén igyekszik használhatatlanná tenni a készüléket, és egyben megzsarolni a felhasználót. A MalLocker.B nevű kártékony program azonban bizonyos szempontból új útra lépett az elődjeihez képest, és olyan technikát vetett be, ami egyrészt könnyebben átcsúszhat a védelmi vonalakon, másrészt a használata miatt nehezebb kiiktatni a kártevőt.
A teljes képernyős üzenetekkel manipuláló, androidos károkozók többsége eddig leginkább a SYSTEM_ALERT_WINDOW lehetőséggel élt vissza. Amennyiben rendszerriasztások megjelenítésére engedélyt kaptak a (megtévesztett) felhasználótól, akkor bezárhatatlan üzenetet jelenítettek meg. Ebből egyre több probléma adódott, ezért a Google már az Android 8.0 megjelenése óta különféle lépéseket tett az ilyen jellegű visszaélések visszaszorítása érdekében. Így aztán a vírusok készítői új utat kerestek, amit a kisegítő szolgáltatások (Accessibility Services) formájában találtak meg. A Google később ezen a téren is szigorításokat vezetett be, így a macska-egér harc egy újabb fejezete zárult le. Sajnos nem sokáig, mivel az újonnan felfedezett MalLocker.B egy újabb trükköt vetett be. Ezúttal az onUserLeaveHint() függvényt hívták segítségül a vírusírók, amellyel folyamatosan "felül" tudják tartani a zsaroló üzenetüket, és korlátozni tudják a fertőzött készülékek használatát.
Forrás: Microsoft
A Microsoft szerint a MalLocker a zsaroló üzeneteiben több esetben a rendőrség vagy egyéb hatóságok nevével él vissza, többnyire oroszul közli a követeléseit és a teendőket. Érdekesség, hogy a vírusírók a károkozójukba egy olyan, nyílt forráskódú, mesterséges intelligencia modult is elhelyeztek, amely alkalmas arra, hogy a megjelenített üzenetek és képek mérete a fertőzött készülék képernyőjének típusához igazodjon. Ez a modul jelenleg még nem aktív a kártevőben, ami egyben azt is jelenti, hogy a MalLocker jelenleg is fejlesztés alatt áll, így újabb variánsok megjelenésére kell felkészülni.
Prémium előfizetéssel!






-
A Zulip Server öt biztonsági hiba miatt szorul frissítésre.
-
Az IBM Security SOAR-hoz újabb biztonsági frissítés érkezett.
-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat