Új trükkel rukkoltak elő a spammerek
A spammerek egy újabb trükköt vetettek be annak érdekében, hogy átejtsék a védelmi megoldásokat, és minél testre szabhatóbbá tegyék a spamkampányaikat.
Amikor a spamek kapcsán a domain nevek rendszere, illetve a DNS szóba kerül, akkor a legtöbbször arról hallani, hogy a spammerek, adathalászok nagyon gyorsan váltogatják a domain neveiket, gyengítve ezzel a feketelistás védelmek hatékonyságát. A MyOnlineSecurity.com szakértői szerint azonban az egyik legújabb spamáradat más megközelítést alkalmaz a DNS-sel történő visszaélések tekintetében.
TXT rekord
A biztonsági vizsgálatok szerint a szóban forgó spamelés a DNS és a Google egyes szolgáltatásai adta lehetőségek kiaknázására épül. A felhasználó számára mindebből annyi látható, hogy kap egy olyan levelet, amelynek tárgya: "Delivery [véletlenszerű számok]". A levél mellékletében pedig egy HTML kiterjesztésű, például "invoic-B075.html" nevű fájl található. A levél üzenetében az áll, hogy a logisztikai szolgáltató jóváhagyta a szállítást, és a mellékletben található a számla.
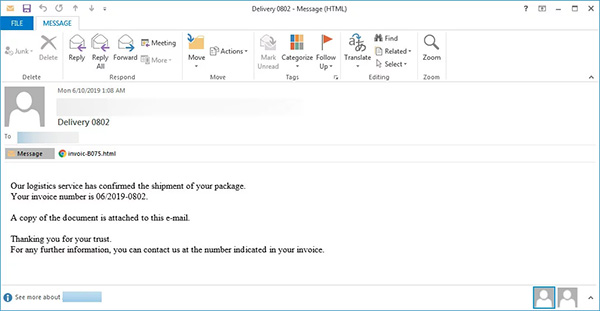
Forrás: MyOnlineSecurity.com
A valóságban azonban a csatolt HTML fájl nem egy számla, hanem egy olyan HTML-fájl, amely az alapértelmezett böngészőben jelenik meg, és átirányítja a felhasználót egy nemkívánatos weboldalra. Jelenleg egy olyan weblapra, ahol azt ígérik, hogy szoftverteszteléssel minden órában 237 dollárt lehet keresni. Ezen az oldalon reklámok jelennek meg, illetve adatbekérő űrlap is található. Az itt megadott adatok nyilván a csalókhoz kerülnek.
Prémium előfizetéssel!






-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.
-
Az Acronis három biztonsági hibáról számolt be a Cyber Protect kapcsán.
-
A FortiMail egy kritikus veszélyességű hibát tartalmaz.
-
A Google 32 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Mozilla Firefox esetében 62 biztonsági hiba megszüntetésére került sor.
-
Az Apple egy kritikus veszélyességű sebezhetőséget szüntetett meg az iOS, az iPadOS és a macOS operációs rendszereiben.
-
Az Eximhez négy biztonsági frissítés vált elérhetővé.
-
A Citrix NetScaler kapcsán fontos biztonsági javítások váltak elérhetővé.
-
Az Elasticsearch hét hibajavítással bővült.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat