Trükkösen terjed a Paradise zsarolóvírus
A Paradise zsarolóvírus egy nem teljesen új, de ettől még nagyon trükkös megoldást használ arra, hogy megtévessze a vírusvédelmi eszközöket. Mutatjuk, hogy miként terjed a szerzemény.
A Paradise zsarolóvírus első variánsa 2017 szeptemberében jelent meg, de azóta nem igazán hallatott magáról. Egészen mostanáig, ugyanis a kártékony program ismét színre lépett, és egy meglehetősen veszélyes trükköt alkalmaz annak érdekében, hogy átjusson a víruskeresőkön, illetve az egyéb biztonsági technológiákon.
A LastLine biztonsági cég szerint a zsarolóvírus elektronikus levelek segítségével terjed, amelyek kamu ajánlatokat, rendelés visszaigazolásokat stb. tartalmaznak. Ezen kívül a mellékletükben megtalálható egy Excelhez köthető állomány is. Ám azúttal nem .xls vagy .xlsx kiterjesztésű fájlok érkeznek, hanem .iqy formátumú dokumentumok kerülnek a problémás levelek mellékletébe. (Ezt a trükköt egyebek mellett már a Buran, a FlawedAmmy és a Necurs trójai programok is alkalmazták korábban.)
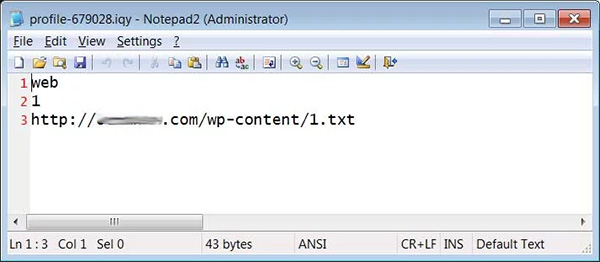
Egy IQY fájl
IQY fájlok segítségével az Excel válik - bizonyos szinten - vezérelhetővé, utasíthatóvá. Az egyszerű szöveges állományok segítségével például rávehető a táblázatkezelő, hogy külső forrásokból (külső szerverekről) letöltsön különféle tartalmakat. A Paradise pedig pontosan ezt használja ki. Amikor ugyanis a címzett megnyitja a csatolmányt, akkor azt az Excel feldolgozza, és a támadók szerveréről letölt egy néhány soros PowerShell scriptet. Valójában ez a kis kód gondoskodik arról, hogy a számítógépre felkerüljön, majd azon elinduljon egy key.exe nevű fájl, amely a vírust tartalmazza.
A Paradise a betöltődését követően rögtön nekilát a fájlok titkosításához, majd szöveges állományok létrehozásával tudatja a felhasználóval, hogy a számítógépen komoly károk keletkeztek, és egy weboldalon keresztül veheti fel a támadókkal a kapcsolatot annak érdekében, hogy a helyreállítási információkhoz hozzájusson. Természetesen ez esetben sem célszerű követni a zsarolók utasításait.
Noha a védekezés nem egyszerű, mivel az IQY nem éppen a legjobban monitorozott fájlformátum, azért megfelelő tartalomszűréssel elejét lehet venni, hogy az ilyen fájlok bekerüljenek a postafiókokba. Azon felhasználóknak, szervezeteknek, amelyek nem használnak IQY állományokat, azoknak javasolt egész egyszerűen ezeket kiszűrni, törölni. Egyéb esetben pedig a csak valóban megbízható forrásból származó fájlokat szabad megnyitni.






-
A TeamViewer fontos biztonsági frissítést adott ki.
-
Jelentős biztonsági frissítést kapott a Joomla!.
-
Az Acronis három biztonsági hibáról számolt be a Cyber Protect kapcsán.
-
A FortiMail egy kritikus veszélyességű hibát tartalmaz.
-
A Google 32 biztonsági rést foltozott be a Chrome webböngészőn.
-
A Mozilla Firefox esetében 62 biztonsági hiba megszüntetésére került sor.
-
Az Apple egy kritikus veszélyességű sebezhetőséget szüntetett meg az iOS, az iPadOS és a macOS operációs rendszereiben.
-
Az Eximhez négy biztonsági frissítés vált elérhetővé.
-
A Citrix NetScaler kapcsán fontos biztonsági javítások váltak elérhetővé.
-
Az Elasticsearch hét hibajavítással bővült.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.


OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat