Telefonos értesítőkkel támadnak az adathalászok
Mind több olyan adathalász támadás indul, amelyek az okostelefonokon, tableteken felbukkanó értesítő üzenetek adta lehetőségekkel élnek vissza.
Az adathalászok újabb támadási felületet találtak maguknak. Ezúttal az okostelefonokhoz és táblagépekhez kötődő értesítő funkciók révén próbálják megtéveszteni a felhasználókat, és ilyen módon rávenni őket, hogy keressenek fel különféle ártalmas weboldalakat.
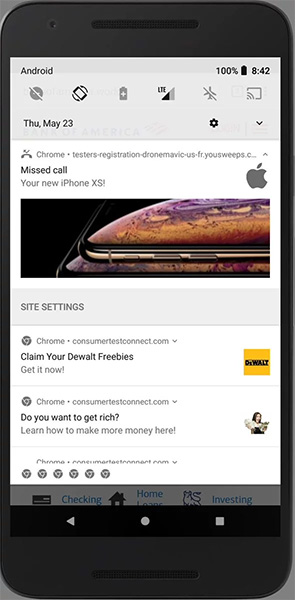
A Lookout biztonsági kutatói lettek figyelmesek arra a támadássorozatra, amely tulajdonképpen a Google által biztosított értesítőküldés (push notification) és a Google Chrome adta lehetőségek kihasználására épül. A gyakorlatban mindez azt jelenti, hogy a felhasználó készülékén egy olyan üzenet jelenik meg, amely első ránézésre arra utal, hogy volt egy nem fogadott hívása. Azonban, amikor erre rábök a készülék tulajdonosa, akkor nem a telefon app jelenik meg, hanem a Chrome böngészőben egy weboldal.
Forrás: Lookout
A csalók az értesítőt - a lehetőségekhez mérten - igyekeztek testre szabni. Lecserélték az ikonokat, és a szövegbe beleírták, hogy a felhasználót egy iPhone XS készülék várja. Szerencsére azonban mindent nem lehet lecserélni az értesítőn, ezért a Chrome-ra utaló szöveg - igaz kicsi betűkkel - de látszik azzal a webcím (részlettel) együtt, ami az üzenetből meg fog nyílni.
Nem teljesen automatikus a károkozás
További kockázatcsökkentő tényező, hogy a szóban forgó trükk felhasználói közreműködés nélkül nem kivitelezhető. Ennek oka, hogy a felbukkanó Chrome-os értesítők csak akkor jelennek meg egy adott készüléken, ha előtte a felhasználó az értesítőket a csalók különböző domainjeihez engedélyezi. Ez megtörténhet úgy is, hogy rátéved egy káros weblapra, ahol óvatlanul jóváhagyja az értesítők fogadását. Ahhoz, hogy ez minél nagyobb számban megtörténhessen, az adathalászok további technikákat is bevetnek, és sok helyen igyekeznek elhelyezni az ártalmas oldalaikra mutató linkeket.
Nemcsak az Android
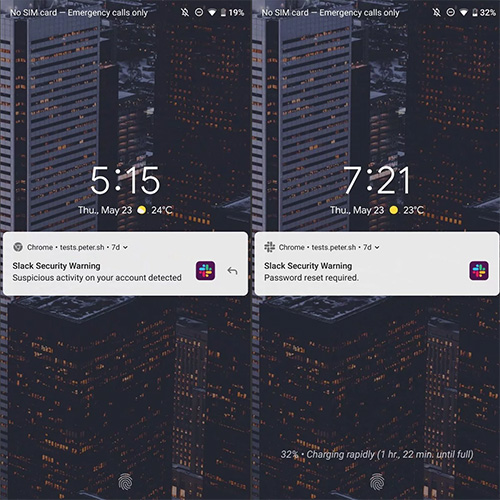
A biztonsági kutatók a fentiek láttán arra a kérdésre is keresték a választ, hogy az Apple-féle készülékeken is bekövetkezhetnek-e hasonló károkozások. Kiderült, hogy igen. Az üzenetek például iPhone-on is megjeleníthetők. Mivel azonban a Safari még nem támogatja teljes körűen a push notification technikákat, ezért iPhone-on is inkább a Chrome kerülhet célkeresztbe. Az alábbi képen egy Slack üzenetnek álcázott, de szintén Chrome-os értesítő látható, amely egy weblap megjelenítését szolgálja.
Forrás: Lookout
Az androidos példához hasonlóan a fenti értesítőn is látható a Chrome-ra, valamint a webcímre utaló felirat. Így erre érdemes figyelni.






-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.
-
Az Apple a macOS-hez 263 biztonsági hibajavítást adott ki.
-
Több mint 160 biztonsági rés vált befoltozhatóvá a iOS és az iPadOS operációs rendszereken.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat