Támadás érte a Világbank egyik weboldalát
A Világbank egyik hivatalos oldalát támadás érte. Az elkövetők a szervezet tanúsítványával is visszaéltek, miközben a felhasználóktól PayPal adatokat igyekeztek lopni.
Egy újabb tanulságos eset példázta azt, hogy a biztonsági tanúsítványok megléte még nem garancia arra, hogy a kiberbűnözők nem élnek vissza egy-egy jól ismert weboldallal. Ezúttal a Világbankhoz tartozó climatesmartplanning.org webhely járt próul, amikor eddig ismeretlen elkövetők meghackelték azt, és adathalász célokra használták fel a CSSP (Climate-Smart Planning Platform) számára kifejlesztett weboldalt.
A CSPP webhelye a legerősebb, úgynevezett Extended Validation (EV) SSL tanúsítvánnyal rendelkezett, amit a Comodo bocsátott ki. Ennek a tanúsítványnak köszönhetően a böngészők címsora zöldre változott, és megjelent a lakat ikon, jelezve azt, hogy a weblap biztonságos. Sajnos azonban ez korántsem volt így, ugyanis az oldal kompromittálását követően a támadók nagyon megtévesztően megszerkesztett, hamis PayPay weblapokat helyeztek el a kiszolgálón. Amikor egy felhasználó (önszántából vagy átirányítás révén) meglátogatta a klímás oldalt, akkor először a PayPal felhasználónevének és jelszavának megadására kérték. Ekkor akármit írt be, azt az üzenetet kapta, hogy a belépési adatai nem érvényesek, ezért további információk megadására van szükség. Amennyiben a felhasználó bedőlt a trükknek, akkor a csalók hozzájuthattak a nevéhez, születési dátumához, címéhez, a bank- és hitelkártya adataihoz, valamint nem utolsó sorban a jelszavához is. Az elkövetők végül átirányították a felhasználó böngészőjét a hivatalos PayPal oldalra.
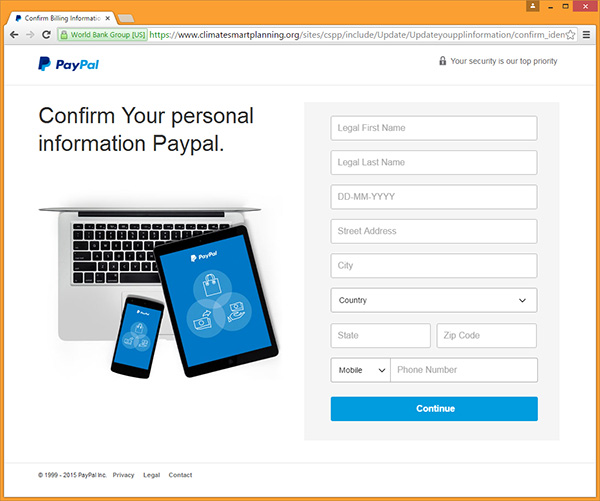
Forrás: Netcraft
Némi körültekintéssel azért ezúttal is felismerhető volt a csalás, mivel a böngésző címsorában nem a paypal.com, hanem a climatesmartplanning.org webcím jelent meg. Azonban a Netcraft biztonsági kutatói szerint a zöld címsor, valamint a Világbank nevének láttán biztosan sokan nem fogtak gyanút, és bedőltek a csalók trükkjének.
A Világbank egyelőre nem kommentálta a történteket. Az érintett tanúsítványt már visszavonta, és teljes felülvizsgálatot kezdeményezett a kompromittált weboldal kapcsán.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat