Súlyos támadás érte a Telegramot
A múlt héten fennakadások voltak a Telegram Messenger alkalmazás működésében. Most már biztos, hogy egy jelentős kibertámadás állt a háttérben.
A Telegram folyamatosan gyarapítja felhasználói táborát. 2018-ban érte el a 200 milliós (aktív) felhasználószámot. Voltak olyan napok amikor kiugróan magas volt az újonnan regisztrálók száma. Pavel Durov, a Telegram alapítója márciusban például azt közölte, hogy volt egy olyan nap, amikor 3 millióan regisztráltak az üzenetküldő szolgáltatásra. Ezt a számot persze a helyén kell kezelni, ugyanis ez akkor történt, amikor a Facebook, a WhatsApp és az Instagram éppen akadozott. Mindenesetre a platform szépen fejlődik, ezért aztán a kiberbűnözők figyelmét sem kerüli el. Olyan annyira nem, hogy a Telegram a múlt héten egy jelentős "zombi sereggel" találta magát szemben, amit nem is tudott maradéktalanul kezelni.
Június 12-én mind több felhasználó kezdett panaszkodni arra, hogy nem tudja használni a Telegram Messenger alkalmazást. A szolgáltatáskiesésről szóló bejelentések többsége Dél-Amerikából és Észak-Amerikából érkezett, de a világ más részein, így Európában is lehetett érzékelni fennakadásokat.
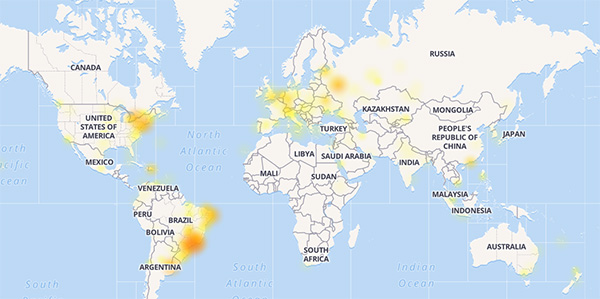
A szolgáltatást üzemeltető szakemberek azonnal megkezdték a vizsgálatokat, és viszonylag hamar kiderült, hogy egy elosztott szolgáltatásmegtagadási támadás áll a háttérben. Az incidens mögött egy botnet húzódott meg, amely ismeretlen számú, fertőzött számítógéppel kezdte ostromolni az üzenetküldő szolgáltatás működésében nélkülözhetetlen szerepet betöltő szervereket. Ezek pedig annyi felesleges hálózati kérést kaptak, hogy a felhasználók kiszolgálására már nem maradt elég erőforrásuk, így az üzenetküldés megbénult.
Az interneten hamar találgatások jelentek meg azzal kapcsolatban, hogy kik állhattak a támadás mögött. A Telegram azonban igyekezett nyugtatni a kedélyeket, és közölte, hogy jelenleg még nincs információ az elkövetők kilétéről. Az pedig, hogy a legtöbb probléma Brazíliában ütötte fel a fejét, még nem jelenti azt, hogy brazilok voltak az elkövetők. A botnet ugyanis globálisan szórta a haszontalan hálózati kéréseket. Ráadásul az sem elképzelhetetlen, hogy a botnetet valakik kibérelték.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat