Sok levélszemetet kap? Nincs egyedül...
Az elmúlt évben a kéretlen levelek mennyisége 2010 óta nem látott szintre emelkedett. A levélszemét többsége vírust terjeszt.
Már eddig is megfigyelhető volt, hogy a spamek és a támadók által előszeretettel használt támadóeszközök (exploit kitek) kéz a kézben ostromolták a számítógépeket. Miközben a kiberbűnözők számára a kéretlen levélküldés a legolcsóbb és legszélesebb körben használható megoldásnak számít, addig az exploit kitekkel való visszaélések már valamivel költségesebbek az alvilág berkein belül. Viszont a támadók ez utóbbiak révén hatékonyabban tudnak támadásokat, főleg célzott károkozásokat indítani.
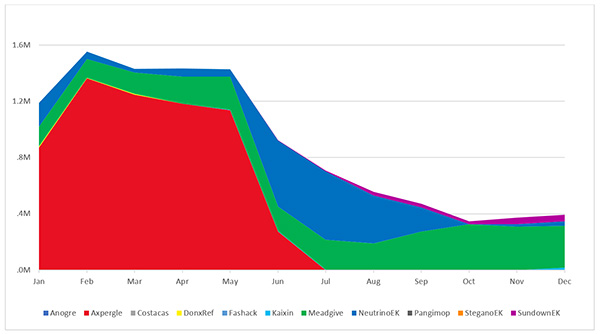
Tavaly érdekesen alakult az exploit kitek és a spamek megoszlása. Az előbbiek száma drasztikusan csökkent, míg a kéretlen levelek évek óta nem látott intenzitással terjedtek. Úgy tűnik, hogy ez a trend egyelőre tartja magát. Ezért a védekezés fókuszát is célszerű átgondolni, és nagyobb hangsúlyt helyezni a spam-, illetve tartalomszűrésre.
Csapás az alvilági eszközökre
Forrás: SenseCy
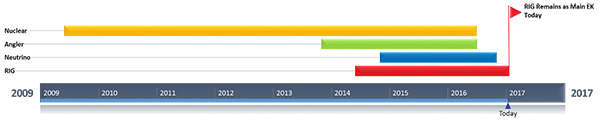
Az exploit kitek terjedésével kapcsolatos statisztikai adatok jó hírekkel szolgálnak, hiszen tavaly több neves támadóeszköz is jelentősen meggyengült. Áprilisban a Check Point térképezte fel a Nuclear exploit kit mögött meghúzódó infrastruktúrát, amit nem sokkal később sikerült is megbénítani. Májusban az orosz hatóságok letartoztatták a Lurk banki trójai terjesztőit, akik - mint később kiderült - az Angler exploit kit térhódításából is kivették a részüket. A rendőrségi akció után az Angler is visszaszorult. Szeptemberben pedig a Neutrino exploit kit kezdett eltűnni az internetről. A Microsoft telemetriai adatai alapján elmondható, hogy egy év alatt az exploit kitek mennyisége a negyedére csökkent.
Forrás: Microsoft
Na de a levélszemét...
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat