Sajthiányt okozott egy zsarolóvírus
Egy zsarolóvírussal végrehajtott kibertámadás vezetett odáig, hogy Hollandiában a boltok polcairól eltűntek a sajtok.
A kibertámadásokról szóló hírek sokszor komoly károkról számolnak be, de ezek a mindennapokban igazán akkor válnak kézzelfoghatóvá, amikor egy-egy incidenst követően az emberek a saját bőrükön érzik a következményeket. Egy holland céget ért támadás is igencsak "látványosra" sikerült, és a holland vásárlók saját szemükkel láthatták, hogy mihez vezethet egy számítógépes vírus támadása.
A múlt héten a Bakker Logistiek egy komoly biztonsági incidensről számolt be, aminek következtében nem kizárólag informatikai, hanem súlyos logisztikai nehézségek támadtak szerte Hollandiában. A vállalat az ország egyik legnagyobb olyan cége, amely élelmiszerek raktározásával, elosztásával foglalkozik. Különösen a hűtést igénylő termékek piacán van jelen.
A vállalat informatikai rendszerébe egy zsarolóvírus került, amely elkezdett terjedni a hálózatban, és számos kiszolgálót tudott kompromittálni. A károkozó terjedése láttán a cég úgy határozott, hogy leállítja a teljes informatikai hálózatát, amíg nem sikerül úrrá lenni a fertőzésen. Ennek következtében azonban az alkalmazottak nem tudtak rendeléseket felvenni, nem tudták szervezni a fuvarokat, de a vállalat elmondása szerint még az is gondot okozott, hogy a hatalmas raktárban megtalálják a kiszállítandó árukat. A támadás következtében a holland boltok polcairól legelőször a sajttermékek kezdtek elfogyni utánpótlás hiányában. A boltok pedig elkezdték tájékoztatni a vásárlóikat, hogy a logisztikai partnerük gőzerővel dolgozik a probléma megoldásán.
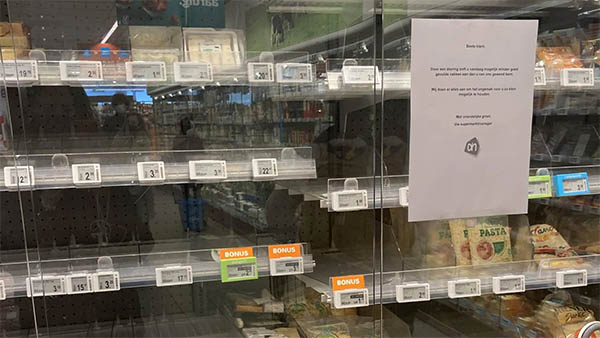
Forrás: NOS
Azt egyelőre nem közölte a vállalat, hogy melyik zsarolóvírus okozta a fennakadásokat, de azt elárulta, hogy a biztonsági mentésekből sikerült helyreállítania a kritikus fontosságú rendszereit, így vélhetőleg nem kell teljesítenie a zsarolók követeléseit.
Prémium előfizetéssel!






-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat