Postafiókok törlésével rémisztgetnek a csalók
E-mail fiókok törlésével riogatnak az adathalászok, akiknek semmi más céljuk nincs, mint hogy megkaparintsák a felhasználók jelszavait.
Michael Gillespie biztonsági kutató újabb adathalász támadássorozatra lett figyelmes. Ezúttal a csalók olyan elektronikus levelekkel próbálják rászedni a gyanútlan felhasználókat, amelyek nem tartalmaznak mellékletet. Vagyis most nem tartozik az e-mailekhez hamis számla, rendelés, parkolójegy stb. Ennek ellenére a kockázatok így sem igazán kisebbek.
A legutóbbi adathalászat során az elkövetők olyan spameket terjesztenek, amik úgy néznek ki, mintha azokat egy e-mail szolgáltató küldte volna. Az üzenetben az áll, hogy a felhasználónak meg kell adnia egy telefonszámot annak érdekében, hogy a postafiókja egy esetleges probléma (például elfelejtett jelszó) esetén helyreállíthatóvá váljon. Az e-mailben az is olvasható, hogy ha a felhasználó nem közli a telefonszámát néhány napon belül, akkor inaktiválják a fiókját, majd az összes levelét törlik.
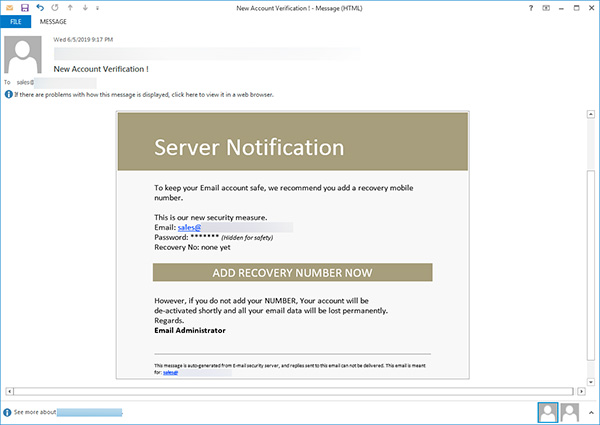
Forrás: Michael Gillespie
Amennyiben a felhasználó bedől a trükknek, és rákattint a levélben szereplő hivatkozásra, akkor látszólag egy webes levelezőfelület tárul elé, amelyen kérik az e-mail címét és a jelszavát. A valóságban azonban ez az oldal egy manipulált, WordPress-alapú weblap, aminek semmi köze sincs semmilyen e-mail szolgáltatóhoz, de még csak postafiókhoz sem. A weboldal azt a célt szolgálja, hogy az azon megadott hitelesítő adatok rögtön a csalókhoz kerüljenek. Ehhez pedig elég, ha a felhasználó beírja az e-mail címét és a jelszavát. Miután hamis weblapról van szó, ezért a felhasználó hiába adja meg helyesen a bejelentkezéshez szükséges adatait, csak egy hibaüzenetet fog látni: "A munkameneti süti érvénytelen, próbáljon újra belépni". Ahányszor megpróbálja, annyiszor fog eljutni a jelszava a csalókhoz.
Mit tehetünk, ha túljártak az eszünkön?
Prémium előfizetéssel!






-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat