Pimasz hackerek támadták meg a Teslát
A Tesla hivatalosan is megerősítette, hogy ismeretlen támadók feltörték az egyik szerverét, majd kriptopénz bányászatra használták a kapóra jött erőforrásokat.
Az olyan nagyvállalatok, mint amilyen a Tesla is, egész védelmi arzenállal oltalmazzák az informatikai infrastruktúráikat, illetve az adataikat. Csakhogy a legdrágább, legkorszerűbb védelem sem nyújt 100 százalékos biztonságot, különösen akkor, ha az emberi tényezők nincsenek a helyükön kezelve. A Tesla szervereit ért biztonsági incidens pedig mindezt nagyon tanulságos módon alá is támasztotta.
A RedLock felhőbiztonsági cég mérnökei vették észre, hogy a Tesla egyik kiszolgálójával valami nagyon nincs rendben, ugyanis az kriptopénzt bányászott. Ez pedig most éppen nem tartozik bele Elon Musk vállalatának tevékenységi körébe, ezért értesítették a cég illetékes szakembereit. A Tesla azonnal kivizsgálta a történteket, és megtette a szükséges intézkedéseket. Csakhogy addigra a kiberbűnözők már bent jártak a hálózatában.
A napvilágra került vizsgálati eredmények szerint a Tesla egyik Kubernetes szerverén az üzemeltetők nemes egyszerűséggel elfelejtettek beállítani jelszót a konzolhoz. Azonban mindez a károkozásoknak csak egy részéhez járult hozzá, mondhatni ugródeszkaként szolgált az elkövetők számára. A problémákat ugyanis az is tetézte, hogy ezen a szerveren (az egyik podban) teljesen védtelenül megtalálhatóak voltak a Tesla által igénybe vett egyik AWS (Amazon Web Services) szolgáltatáshoz tartozó hozzáférési adatok. Ezeket pedig a támadók nem voltak restek felhasználni.
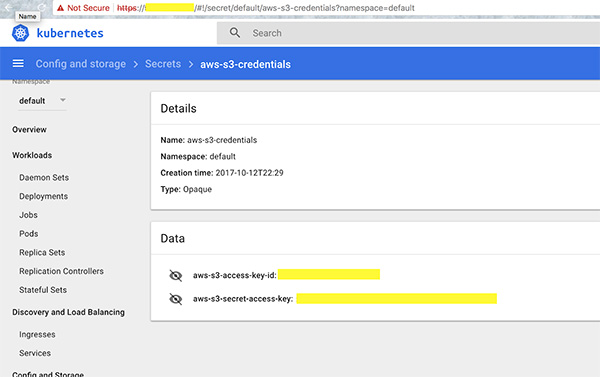
A problémás konzol - Forrás: RedLock
A Tesla szerint az elkövetők egy olyan kiszolgálóhoz fértek hozzá, amelyen telemetriai adatokat tároltak. Azonban ezek kizárólag olyan gépkocsikból származtak, amiket a Tesla mérnökei belső tesztelésekhez használnak. Ilyen módon ügyféladatok nem kerültek veszélybe, és járműbiztonsági kockázatok sem merültek fel.
Prémium előfizetéssel!






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat