Okostelefonok milliói fertőződtek meg
Több mint 10 millió alkalommal töltötték le a felhasználók azokat az androidos alkalmazásokat, amelyek emelt díjas szolgáltatások révén okoztak anyagi kárt a mobilok tulajdonosai számára.
A Google minden igyekezete ellenére időként felbukkannak olyan alkalmazások a Play áruházban, amik különféle módszerekkel okoznak károkat, kellemetlenségeket a felhasználóknak. Ezek az appok nemkívánatos műveleteket hajtanak végre: reklámokat jelenítenek meg, adatokat lopnak, további ártalmas összetevőket telepítenek, vagy egyéb visszaélések elkövetéséhez nyújtanak segítséget. A káros appok egy része - sokszor a felhasználó tudta nélkül - emelt díjas SMS-szolgáltatásokra regisztrál.
Az Avast kutatói a Play áruházban lévő alkalmazások ellenőrzésekor olyan szoftverekre lettek figyelmesek, amik szintén SMS-ekkel történő csalásokban kaptak szerepet. A cég szakemberei és a Google addig vizsgálódott az ügyben, amig végül 105 alkalmazásról igazolták azt, hogy részét képezték az UltimaSMS névre keresztelt támadássorozatnak. Most már az is tudható, hogy a szóban forgó appokat összesen több mint 10,5 millió alkalommal telepítették az androidos eszközök tulajdonosai világszerte.
A feltárt kártékony alkalmazások között voltak játékok, kuponos appok, virtuális billentyűzetek, QR-kódolvasók, kép- és videószerkesztők, spamszűrők, kamera alkalmazások stb. Ezen appok egy része azonban nem rendelkezett olyan funkciókkal, amiket ígértek. A céljuk az volt, hogy a felhasználók megtévesztésével emelt díjas szolgáltatásokra iratkozzanak fel.
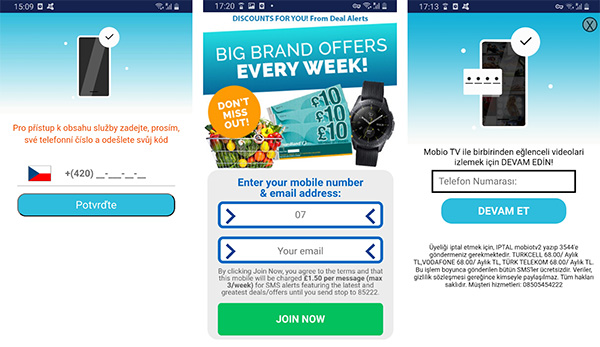
A kártékony alkalmazások
Forrás: Avast
Amikor egy ilyen kártékony alkalmazás felkerült a mobilra, akkor az engedélyek kérését követően egy nyitóképernyőn bekérte a telefonszámot, olykor az e-mail címet is. Majd ennek a telefonszámnak a felhasználásával regisztrált emelt díjas szolgáltatásokra. Ráadásul ehhez lekérdezte a készüléken futó Android nyelvi beállításait, a helyadatokat és a készülék egyéb paramétereit, majd ezek alapján választotta ki a szolgáltatást. Általában olyan regisztrációkat végzett, amik 40 dolláros kiadást jelentettek havi szinten az áldozatoknak.
Prémium előfizetéssel!






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat