Ócska jelszavak veszélyeztetik a bankkártyákat
A bankkártyák elfogadására alkalmas számítógépek, terminálok elleni támadások többsége semmiféle kifinomult módszert nem alkalmaz, egyszerűen csak alapvető biztonsági hiányosságokat használnak ki az elkövetők.
Az elmúlt egy évben érezhető mértékben megnőtt azon adatbiztonsági incidensek száma, amelyek bank- és hitelkártyák elfogadására alkalmas POS terminálokon keresztül valósultak meg. Ezt támasztja alá a Trustwave jelentése is, amely szerint az ilyen típusú károkozások mennyisége egy év alatt hét százalékkal emelkedett. A gondot azonban nem kizárólag ez jelenti, hanem az is, hogy egyes szektorokban a POS támadások aránya már meghaladja az 50 százalékot. Ebből a szempontból különösen problémásnak tekinthető a kiskereskedelem és a vendéglátás. Sőt az élelmiszer- és italkereskedők esetében is az esetek túlnyomó többségében ezekkel a fenyegetettségekkel kell szembe nézni.
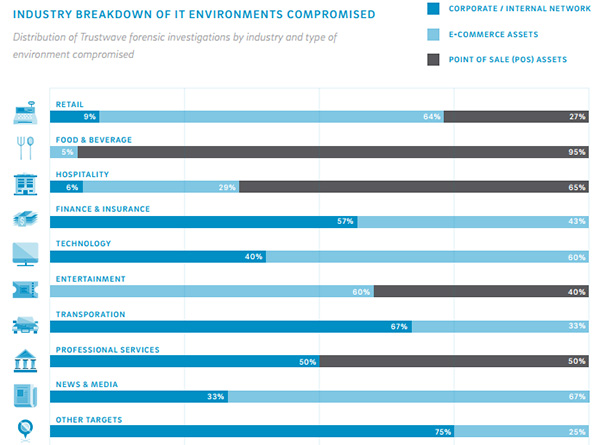
Forrás: Trustwave
A Trustwave a felmérését több mint félezer biztonsági incidens elemzésére alapozta. A kutatói különösen kíváncsiak voltak arra, hogy milyen tényezők vezetnek ahhoz, hogy egyre több terminál válik kibertámadások áldozatává. Mivel az utóbbi időben viszonylag sok olyan kártékony programról lehetett hallani, amelyek kifejezetten POS rendszerek megfertőzésére specializálódtak, ezért arra lehetett gondolni, hogy elsősorban ezek felelnek a károkozásokért. A valóságban azonban e kártevők "csak" másodlagos szerepet töltenek be. Ennél sokkal egyszerűbb magyarázata van a bekövetkező támadásoknak.
Még mindig a jelszavak...
A biztonsági kutatók azt tapasztalták, hogy a POS incidensek 94 százalékához két alapvető - egyébként könnyen kezelhető - védelmi hiányosság járul hozzá. Az egyik a távoli hozzáférések nem kellő szintű védelme, a másik pedig a gyenge jelszavak használata. Egyik problémáról sem mondhatjuk, hogy új keletű lenne, sajnos mégis gyakorta beválnak a támadók számára.
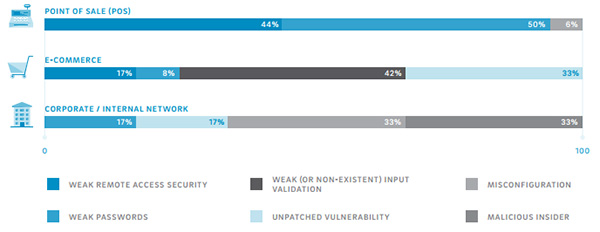
Forrás: Trustwave
Karl Sigler, a Trustwave egyik vezetője szerint a kisebb cégek sokszor nem alkalmaznak helyben informatikusokat, hanem inkább kiszervezik az IT-üzemeltetéshez kapcsolódó feladatokat. Ennek következtében megjelennek a rendszereikben a gyors és költségkímélő segítségnyújtást lehetővé tevő, távoli hozzáférésre lehetőséget adó szoftverek, amik az arra alkalmas POS terminálokra is felkerülhetnek. Az egyik gond, hogy sok esetben a hozzáféréshez használt jelszó mindegyik felügyelt számítógép esetében megegyezik, így ha csak egy PC kompromittálódik, akkor onnantól kezdve szabad az út a további károkozások előtt. A másik probléma, hogy a hozzáférésekhez használt jelszavak továbbra is gyengék. A felmérés során beigazolódott, hogy ezen rendszerek esetében a leggyakoribb jelszónak a "Password1" számít.
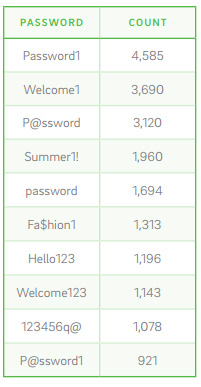
A leggyakoribb jelszavak toplistája - Forrás: Trustwave
A jelszavas védelem gyengeségéhez az is jelentősen hozzájárul, hogy a jelszavak gyakran túl rövidek. Az esetek 44 százalékában a hosszúk 8 vagy annál kevesebb karakter. Egy vizsgálat során a Trustwave szakértői azt állapították meg, hogy a nyolc karakteres jelszavak egy napon belüli visszafejtésére jók az esélyek, de számításuk szerint az alkalmazott módszerekkel a 10 karakteres jelszavak töréséhez már 591 napra lenne szükség. Ezzel próbálták érzékeltetni, hogy egy kis odafigyeléssel azért megnehezíthető a támadók dolga.
Biztonsági tanácsok
"Biztonsági tesztekkel, valamint kockázatkezeléssel a cégek azonosíthatják a gyenge jelszavakat és frissíthetik a jelszókezelési házirendjeiket. A biztonságtudatossági képzések szintén fontos szereppel bírnak. Azt javasoljuk, hogy mindenki használjon hosszú jelszavakat. A 10 karakteres jelszavakat szignifikánsan nehezebb törni, mint például a 6-7 karaktereseket. A jelmondatok is hasznos szolgálatot tehetnek, ráadásul könnyebben megjegyezhetők" - tanácsolta Karl Sigler. Természetesen azzal a szakember is tisztában van, hogy a kémprogramok miatt bármilyen hosszú is legyen egy jelszó, az könnyen a támadók kezébe kerülhet. Ezért nem volt rest megemlíteni a többfaktoros azonosítás és a megfelelően kialakított hozzáférés-szabályozás szükségességét.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat