Nem tudunk lépést tartani a kiberbűnözéssel
A Verizon érdekes szemszögből közelítette meg a különféle incidenseket. Most kiderül, hogy az egyes szektorokban mely kockázati tényezőkkel kell a leginkább számolni.
A Verizon minden évben közzétesz egy részletes biztonsági tanulmányt a fenyegetettségek alakulásáról, a védekezéssel összefüggő trendekről, és jó tanácsokkal szolgál a biztonság fokozása érdekében. A cég az elmúlt egy év vonatkozásában összesen több mint 63 ezer incidensről szerzett tudomást, és ezek alapján felállította azt a rangsort, amelyből kiderül, hogy mely szektorok a leginkább érintettek a biztonsági események által.
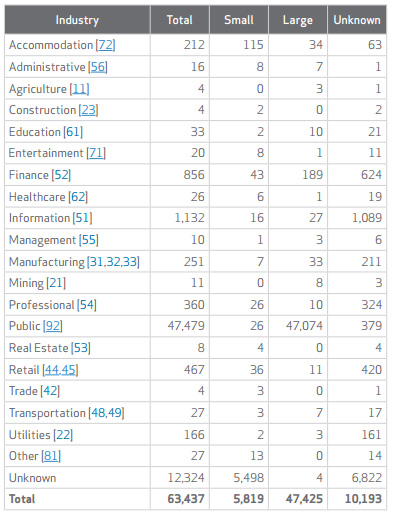
Forrás: Verizon
A legtöbb incidens az állami és a közigazgatási szférát éri, de az informatikai, a telekommunikációs és a pénzügyi szektorokban is akad bőven védelmi teendő. A pénzügyi szervezetek körében ráadásul azzal is számolni kell, hogy ott következik be a legtöbb adatvesztéssel járó támadás. Ennek leginkább az az oka, hogy a kiberbűnözés körében a legnagyobb "kereslet" a személyes és pénzügyi adatok iránt mutatkozik. Ebből a szempontból külön ki kell emelni a kereskedelmi cégeket érő támadásokat, amelyek szintén sok adat elkallódásához vezetnek.
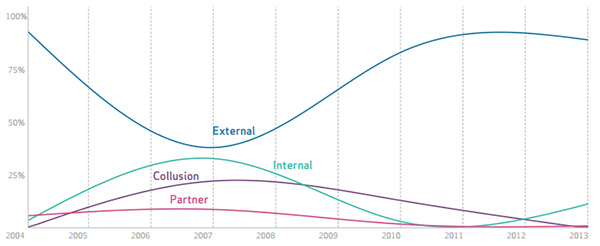
A támadások forrása - Verizon
A Verizon az előző évekhez képest némiképp változtatott a vizsgálati módszerein, és megpróbálta más szemszögből elemezni a támadásokat, illetve a támadási vektorokat. Idén a kutatók elsősorban nem arra fókuszáltak, hogy felmérjék például az SQL injection alapú károkozásokat. Ehelyett az incidenseket kilenc kategóriába sorolták, és ezeket iparáganként, szektoronként vizsgálták. E munka eredménye a következő táblázat lett:
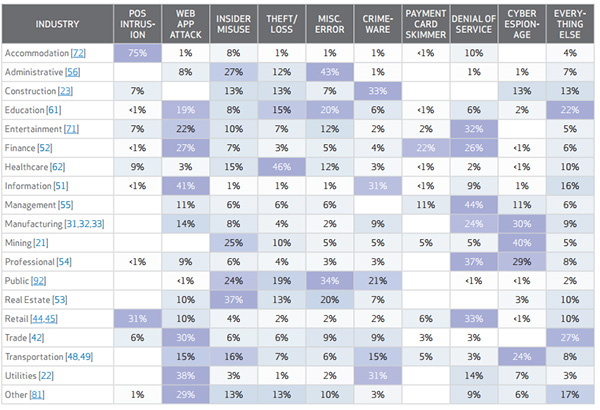
Forrás: Verizon
A fentiekből az látszik, hogy az egyes incidenskategóriák (például POS-támadás, webes támadás, belső károkozás, lopás, emberi hiba, kártékony program, szolgáltatásmegtagadási támadás, kémkedés stb.) jelentősen eltérő mértékben fenyegetik az egyes állami és piaci szereplőket. Például az egészségügyben az eszközlopásokra vezethető vissza a legtöbb kár. A pénzügyi intézményeket pedig webes és szolgáltatásmegtagadási támadások sújtják leggyakrabban. Ha a táblázatot más szemszögből vizsgáljuk, akkor arra is fény derül, hogy például a POS-támadások a vendéglátásban és a kereskedelemben a legelterjedtebbek, míg a kiberkémkedés leginkább a bányászatot és a gyártást veszélyezteti. A kutatók ugyanakkor arra is felhívták a figyelmet, hogy egy-egy szektor szereplőinek általában három védelmi területre kell a leginkább összpontosítaniuk. Ha ezt megteszik, akkor elmondhatják magukról, hogy az őket érő fenyegetettségeknek átlagosan a 72 százaléka ellen fellépnek.
"A szervezeteknek rá kell ébredniük arra, hogy egyikük sem immunis az adatbiztonsági incidensekkel szemben. Ha egy vállalatnál egy bizonyos típusú támadásnak kisebb is a kockázata, attól még más fenyegetettségek veszélyeztethetik. 10 évnyi adat elemzése után azt tapasztaltuk, hogy a szervezetek többsége nem tud lépést tartani a kiberbűnözéssel" - nyilatkozta Wade Baker, a jelentés egyik szerzője.
A Verizon szakemberei külön kiemelték, hogy a legtöbb biztonsági problémához továbbra is a jelszavak vezetnek. Háromból kettő adatvesztéssel járó támadás gyenge vagy lopott jelszavak felhasználásával következik be. Ezért a hitelesítések megerősítése és a többfaktoros azonosítást lehetővé tevő technológiák bevezetése, alkalmazása prioritást kell, hogy élvezzen a védelmi intézkedések sorában.






-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.
-
Az SAP a szokásosnál több sérülékenységre hívta fel a figyelmet a havi frissítései kapcsán.
-
A SharePoint Server frissítésével 27 biztonsági rés vált befoltozhatóvá.
-
A Microsoft az Exchange Servert is frissítette a novemberi hibajavító kedden.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat