Nem kegyelmeznek a közösségi oldalakon a csalók
Jelentősen nőtt azon adathalász támadások száma, amelyek közösségi oldalakon keresztül következnek be. Mutatjuk, hogy mely napokon kell különösen óvatosnak lenni.
A Vade kiberbiztonsági vállalat szerint soha nem volt még olyan intenzív az adathalászok ténykedése a közösségi oldalakon, mint az elmúlt évben. Ez persze annak fényében nem meglepő, hogy összességében ezen weboldalak, illetve webes szolgáltatások népszerűségének növekedése továbbra is töretlen.
A Vade által készített elemzés során megközelítőleg 185 ezer olyan weboldalt vizsgáltak a kutatók, amelyek adathalász célokat szolgáltak. A csalások többsége az alábbiak köré csoportosult:
- közösségi oldalak
- Microsoft 365 fiókok
- technikai támogatásos csalások
- koronavírus
- online kereskedelem, csomagküldés
A biztonsági szakemberek egy toplistát is összeállítottak, amely azt mutatja meg, hogy mely közösségi oldalak, online szolgáltatások, illetve vállalatok nevével éltek vissza a leggyakrabban az adathalászok.
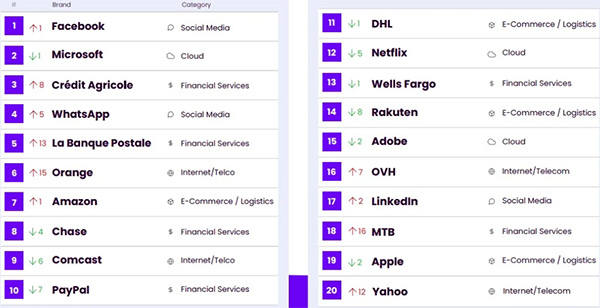
A toplista kapcsán fontos kiemelni, hogy az első két szereplő helyet cserélt, vagyis a Facebook átvette a vezetést a Microsofttól a netes csalók berkein belül. A toplistán feljebb "ugrott" egyebek mellett a WhatsApp, az Orange és a LinkedIn is.
A Vade szerint az adathalász támadások leggyakrabban közösségi oldalakon közzétett bejegyzésekben elhelyezett hivatkozások révén következnek be, amelyek vagy fertőzött fájlokra, vagy kártékony weboldalakra mutatnak. Az elkövetők első körben a saját közönségük berkein belül terjesztik ezeket a linkeket, remélve azt, hogy a felhasználók megbíznak a - gyakorta kamu - profiljaikban. Ugyanakkor az is elterjedt módszer - különösen a Twitteren -, hogy az elkövetők jól ismert személyek profiljainak meghackelését követően visszaélnek az áldozataik hírnevével. 2020-ban ilyen támadás áldozata lett egyebek mellett Jeff Bezos, Bill Gates és Elon Musk Twitter fiókja is.
Prémium előfizetéssel!






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat