Milliók kereshetők a virtuális világ hibáival
Úgy tűnik, hogy a virtualizáció biztonsága a korábbiaknál is fontosabb kérdéseket vet fel. Akár 500 ezer dollárt is lehet keresni virtualizációs szoftverekben kimutatott hibák felfedezésével.
A biztonsági résekkel kapcsolatos információkat "felvásárló" Zerodiumról elmondható, hogy immár rendszeresen emeli az árakat. Ez pedig azt jelenti, hogy a sebezhetőségek után kutató szakemberek zsebébe is egyre nagyobb összegek kerülhetnek. A vállalat éppen az év elején döntött úgy, hogy a csúcsjutalmat 2 millió dollárra növeli. (Ennyi pénzt az kaphat, aki az iOS-ben távolról kivitelezhető jailbreakelést mutat be egy vagy több sérülékenységen keresztül.) Mindezek mellett jelezte, hogy 1 millió dollárra emeli a WhatsApp, az iMessage és egyes SMS/MMS-küldő appokban kimutatott, súlyos - távoli kódfuttatást lehetővé tevő - sebezhetőségek után járó jutalmat.
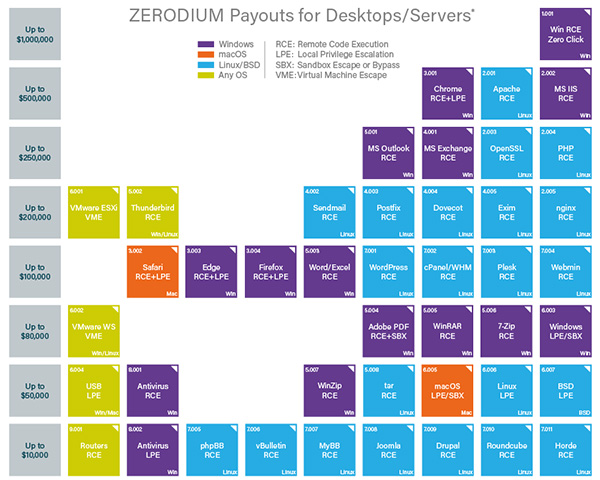
Forrás: Zerodium
A biztonsági résekért fizetett díjak növekedése ebben a hónapban sem állt meg. Ezúttal a virtualizációs technológiákban kimutatott sérülékenységek értéke nőtt jelentősen. Jelesül a VMWare ESXi és a Microsoft Hyper-V került terítékre.
A Zerodium hibavadász programjában már eddig is szerepelt a VMware ESXi, amelynek esetében az odaítélhető jutalom év elején 100 ezer dollár volt, de januárban ezt megduplázta a cég. Úgy tűnik, hogy még ez sem volt igazán vonzó összeg ahhoz, hogy még több biztonsági kutató kezdjen el foglalkozni a VMware megoldásaiban potenciálisan rejlő hibák felderítésével. Ezért aztán a Zerodium immár 500 ezer dollárra növelte a maximális díjat, bízva abban, hogy ezzel sikerül felkelteni az érdeklődést. A félmilliós jutalom akkor jár, ha valaki olyan sebezhetőséget mutat ki az ESXi kapcsán, amelynek kihasználásával a vendég rendszerekről teljes körű jogosultsággal rendelkező hozzáférést lehet szerezni a hoszt rendszerhez. Mindezt alapértelmezett konfigurációs beállítások mellett, és megbízható exploit révén kell teljesíteniük a hibavadászoknak. Természetesen a felfedezéseiket ezúttal is a szabályoknak megfelelően, etikus módon kell kezelniük.
Következik a Hyper-V
Prémium előfizetéssel!






-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat