Megunta a Like gombozást a Mozilla
A Mozilla számos biztonsági újdonságról számolt be a Firefox és az ahhoz kötődő egyes szolgáltatások kapcsán. Most az adatvédelem került előtérbe.
A Mozilla fejlesztői továbbra is kiemelten foglalkoznak az adatvédelmet veszélyeztető fenyegetettségek, technikák kockázatainak csökkentésével. Kezdetben ezt elsősorban a Firefoxba épített összetevőkkel igyekeztek megvalósítani, azonban mára már mindez némileg megváltozott. Új bővítmények, szolgáltatások jelentek meg, amelyek jól kiegészítik a Firefox integrált védelmi technológiáit. Ezek a megoldások is folyamatosan fejlődnek, amit a Mozilla legutóbbi bejelentései is jól tükröznek.
Megzabolázott követők
Napjainkban egyre több adatvédelmi kérdést és aggályt vetnek fel a különféle felhasználókövető technikák. Ezek lényege, hogy a vállalatok mind jobban igyekeznek kiismerni a felhasználói szokásokat, és - akár a felhasználók tudta nélkül - nyomon követést alkalmaznak. Mindezt legtöbbször követő sütik, cookie-k segítségével valósítják meg.
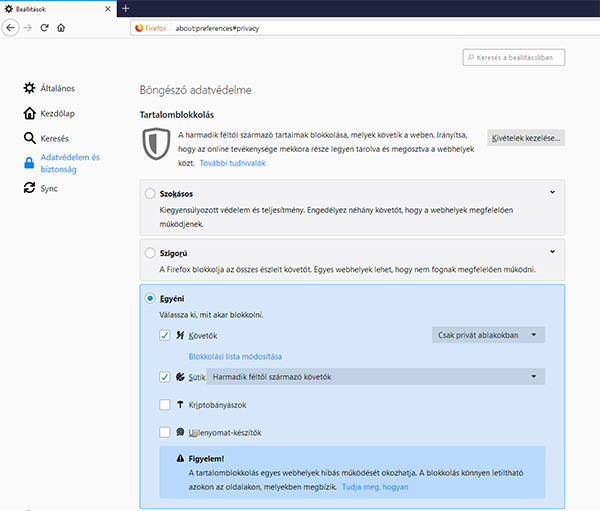
A Mozilla a Firefoxba már korábban beépítette az úgynevezett Enhanced Tracking Protection technológiát, amelynek célja nem más, mint hogy a nyomkövetések ellen testre szabható védelmet biztosítson. A Mozilla mostantól ezt a technológiát az új telepítésű Firefox példányok esetében alapértelmezetten bekapcsolja, de a közeljövőben a már telepített Firefox példányokon is alapértelmezetten aktiválódik majd ez a fajta védelem (Standard (Szokásos) üzemmódban). Természetesen a felhasználók ezután is dönthetnek a funkció kikapcsolása mellett, illetve azt igényeik szerint konfigurálhatják.
Megerősített jelszókezelés
A Mozilla eddig LockBox néven biztosított jelszókezelő megoldást az iOS és az Android alapú készülékek számára. Mostantól ez már Lockwise néven érhető el. Jó hír, hogy a Firefox PC-kre fejlesztett verziójával is használható lesz egy Firefox Lockwise for Desktop bővítmény segítségével. Ezáltal a hitelesítési adatok szinkronizálása könnyebbé válik a különféle számítógépek és a mobil készülékek között. A Lockwise több funkciót biztosít a Firefox beépített jelszókezelőjéhez képest: a felhasználó szabadon létrehozhat, illetve szerkeszthet bejegyzéseket, amik aztán titkosítottan kerülnek tárolásra, valamint szinkronizálásra.
Megzabolázott Facebook
A Facebook kapcsán sokszor képezi vita tárgyát, hogy a közösségi oldal akkor is igyekszik nyomon követni a felhasználókat, ha azok éppen nincsenek bejelentkezve az oldalra, vagy nem is regisztrált felhasználók. Ennek egyik eszköze a Like és a megosztás gombok használata. A Mozilla mindezt megelégelte, és lehetőséget adott arra, hogy a Facebook Container bővítményének új verziójával a felhasználók letilthassák a Facebook gombjait a különféle weboldalakon.
Monitorozott hozzáférések
A Mozilla által nem is olyan régen elindított Firefox Monitor szolgáltatás új felületet kapott. E megoldás célja, hogy a felhasználók az e-mail címeik alapján információt kaphassanak arról, hogy a fiókjaik, profiljaik érintettek-e adatszivárgásban, adatlopásban. A Firefox Monitor továbbra is a Troy Hunt biztonsági kutató által üzemeltett "Have I Been Pwned" szolgáltatásra, illetve az ahhoz tartozó API-kra épül. Az újdonságok listáját szaporítja, hogy mostantól a felhasználók több e-mail címet is megadhatnak, és egy kiválasztott postafiókba kaphatnak értesítéseket az őket is érintő, esetleges biztonsági incidensekről.






-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat