Már ügyfélszolgálat is segíti a számítógépek megfertőzését
A BazarCall nevű kártékony program egy különösen segítőkész ügyfélszolgálat közreműködésével kerül fel az áldozatok számítógépeire.
Az korántsem szokatlan jelenség, hogy egy vírusokra épített támadás különféle adathalász levelekkel veszi kezdetét. Ilyenkor az elkövetők hamis, megtévesztő e-mailek segítségével próbálják elnyerni a felhasználók bizalmát, és felkelteni a kíváncsiságukat. A BazarCall kódnevű károkozó terjesztői is bevetették ezt a trükköt, azonban a módszert egyúttal tovább is fejlesztették. Egy újabb csavarral még megtévesztőbbé tették a támadásaikat.
Telefonos „segítség”
Az új módszer lényege, hogy a kiszemelt felhasználó egy olyan elektronikus levelet kap, amelyben közlik vele, hogy egy korábbi szolgáltatáshoz tartozó próbaidőszak lejár, és ha nem mondja le az előfizetését, akkor 90 dollárt fognak levonni a bankszámlájáról. A csalók nem igazán közlékenyek azzal kapcsolatban, hogy milyen szolgáltatásról van szó, csak sejtelmes utalásokat tesznek. Ellenben megadnak egy telefonszámot, amelyen a szolgáltatás lemondható. (Ezt a telefonszámot közbe-közbe változtatják.)
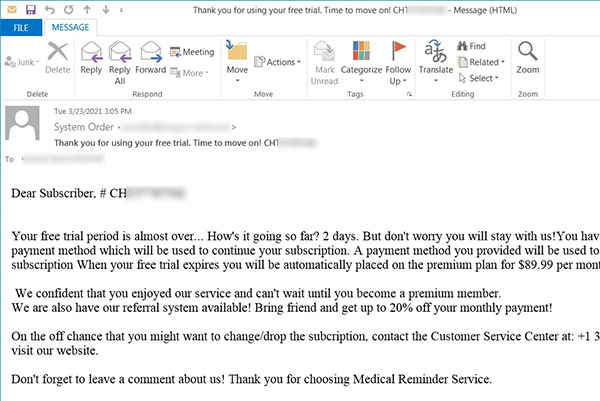
Forrás: Binary Defense
Amennyiben a felhasználó felhívja a megadott telefonszámot, akkor egy segítőkész, magát ügyfélszolgálati munkatársnak kiadó személy veszi fel a telefont. Elkér egy azonosítót, amit a kiküldött e-mail tartalmaz. Amennyiben ezt érvényesnek találja, akkor a felhasználót egy weboldal megnyitására kéri, ahonnan egy Excel fájl töltődik le. A felhasználónak ezt az állományt kell megnyitnia, majd engedélyeznie kell a makrók futtatását, legalábbis a mondvacsinált ügyfélszolgálatos szerint. Amennyiben ekkor vírusriasztás történik, akkor a csaló még abban is segít, hogy miként kell kiiktatni a víruskeresőt.
Prémium előfizetéssel!






-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.
-
Az OpenVPN három biztonsági javítással gyarapodott.
-
A Google Chrome ezúttal 52 sebezhetőségtől vált meg.




Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.
Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat