Már pendrive-on is terjed a zsaroló program
A zsaroló, CryptoLocker trójainak megjelent egy újabb variánsa, amely számos szempontból több kockázatot hordoz, mint az eddigi változatai.
Az már biztosan kijelenthető, hogy 2013-ban nem zárult le a felhasználók zsarolására alkalmas kártékony programok kora. Sőt a jóslatok szerint ezek a károkozók idén még több problémához fognak hozzájárulni, amit a hírhedt CryptoLocker trójai folyamatos fejlődése is előrevetít. E kártevő legfontosabb sajátossága, hogy az általa megfertőzött számítógépeken fájlokat titkosít, és tesz használhatatlanná, majd váltságdíjat követel a helyreállításért. A CryptoLocker tavaly szeptemberben ütötte fel a fejét, és októberben kezdett szélesebb körben megjelenni, amikor a terjesztésében szerepet kapott a Cutwail botnet, valamint a Zeus trójai. Az újabb és újabb variánsai azóta is töretlenül készülnek.
Gyorsabb terjedés
A Trend Micro kutatói nemrégen arra lettek figyelmesek, hogy a CryptoLocker egyik változata új szemlélet szerint kezdett terjedni. Korábban a károkozó leginkább kártékony weboldalakon keresztül, illetve egyéb vírusok segítségével jutott fel a PC-kre. Mostantól azonban két további terjedési mechanizmust is támogat. Egyrészt a vírusírók felkészítették cserélhető meghajtókon keresztül történő fertőzésre. Emiatt a zsaroló program pendrive-okon is átkerülhet egyik számítógépről a másikra.
A károkozó másik terjedési felületét a fájlcserélők adják. A trójai mind gyakrabban tetszeleg ismert alkalmazások nevével, így többek között az Adobe Photoshop és a Microsoft Office ismertségét sem rest kihasználni, amikor éppen valamely fájlcserélő hálózaton próbál újabb áldozatokat szedni.
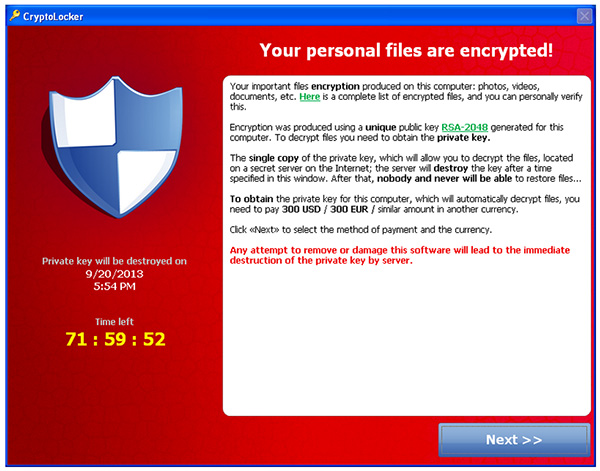
Így tűnik fel a trójai egy fertőzött számítógépen - Forrás: Kaspersky Lab
Egy kis visszalépés
Biztonsági kutatók a CryptoLocker legújabb variánsa kapcsán egy további érdekes felfedezést is tettek. Eszerint a mostani trójai egy tekintetben visszalépést jelent az elődjeihez képest. Mégpedig abban, hogy a vezérlőszerveréhez való kapcsolódáshoz egy, a forráskódjába "égetett" URL-t használ. Korábban ez nem így volt, ugyanis a CryptoLocker is élt az úgynevezett DGA (Domain Generation Algorithm) algoritmusok adta lehetőségekkel, és bizonyos szinten véletlenszerűen generált címek alapján csatlakozott a kiszolgálóihoz. Ezáltal jóval nehezebb volt megmondani, hogy a trójai egy adott napon éppen mely szerverekről igyekszik beszerezni a működéséhez szükséges információkat. Ugyanakkor a kutatók hangsúlyozták, hogy a CryptoLocker jövőbeni variánsaiban újra feltűnhet a DGA-technika.
Védekezési tanácsok
A Trend Micro a CryptoLocker térhódítása kapcsán hangsúlyozta a naprakészen tartott biztonsági alkalmazások használatának nélkülözhetetlenségét. Emellett azonban azt is kiemelte, hogy most már a zsaroló program miatt is célszerű nagyon alaposan átgondolni a fájlcserélőkben rejlő kockázatokat, és azokat kellő óvatossággal kell használni. Ugyanez a megfontoltság szükséges a pendrive-ok és egyéb cserélhető adathordozók esetében is.






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat