Már kipróbálható a bombabiztos levelezés
A Criptext egy szuperbiztos levelezőrendszer kifejlesztésén dolgozik. A tesztverziót már mindenki szabadon kipróbálhatja.
Az adatvédelmi botrányok (gondoljunk csak a Facebook esetére) egyre több felhasználót gondolkodtatnak el arról, hogy az egyes vállalatok, szolgáltatók miként is kezelik az adatokat, illetve azokat mire használják fel. Napjaink adatvédelmi trendjei két irányba terülik a fejlesztéseket. Az egyik eshetőség, amikor egy vállalat mohón gyűjti a felhasználók adatait, és azokat például marketing célokra használja fel. A másik eset, amikor a szolgáltató olyan módon próbál talpon maradni, hogy a felhasználói adatok titkosítását is biztosítja. Ebből a szempontból a legerősebb védelmet az jelenti, amikor a titkosító kulcsok kezelése is a felhasználók kezében van, így a szolgáltató még véletlenül sem tud betekintést nyerni az adatokba, illetve a kommunikációba. Az elmúlt időszakban számos ilyen megoldás látott napvilágot - köztük népszerű üzenetküldők is elkezdték támogatni a végpontól végpontig terjedő titkosítást. Azonban a Criptext által kifejlesztett rendszer bizonyulhat a legütősebbnek, legalábbis, ami az elektronikus levelezést illeti.
A Criptext infrastruktúrájának lényege, hogy az elektronikus leveleket olyan módon kezeli, hogy azokba tényleg csak a feladó és a címzett nyerhet betekintést. Mindezt úgy éri el, hogy végponttól végpontig terjedő titkosítással védi a küldeményeket. A kulcsok pedig kizárólag a feladó és a címzett számítógépén vagy eszközén találhatók meg.
Amikor a feladó elküld egy levelet, akkor a Criptext alkalmazás a címzett publikus kulcsával titkosítja az e-mailt. Beleértve a csatolmányt is, amelynek esetében AES-alapú kódolást alkalmaz. A levelet a Criptext a központi szervereinek segítségével juttatja célba. A feladónak pedig nincs más dolga, mint hogy a saját privát kulcsával dekódolja a küldeményt.
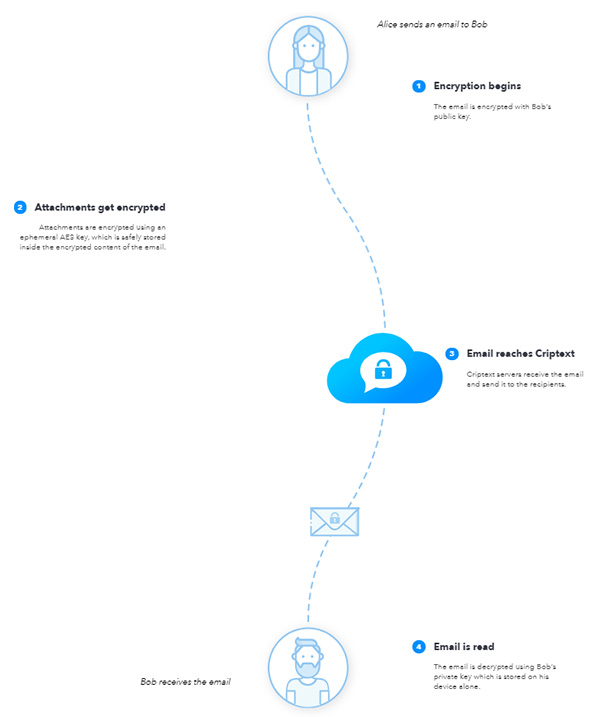
Az elektronikus levelek nem tárolódnak a Criptext kiszolgálóin, kizárólag a végpontokon találhatók meg, addig amíg a felhasználók ki nem törlik azokat.
Prémium előfizetéssel!






-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.
-
A Moodle-hoz egy biztonsági frissítés vált letölthetővé.
-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat